4.1 ダイナミック委任モデルについて
DRAでは、委任モデルのコンテキストで企業への管理アクセスを管理することができます。委任モデルでは、企業の変遷と発展に順応できるダイナミックなコントロールを使用してアシスタント管理者のために「最小特権」の権限を設定することができます。委任モデルで使用する管理アクセスコントロールは、次に挙げるように、より精密に企業の活動に対応します。
-
範囲設定ルールに柔軟性があるため、管理者は企業構造ではなく事業ニーズに基づき、特定の管理対象オブジェクトに狙いを定めてパーミッションを設定できます。
-
委任を役割ベースにすることで、一貫性をもって確実にパーミッションが付与され、プロビジョニングも簡単になります。
-
すべてのドメイン、クラウドテナント、および管理対象アプリケーションに関し、特権の割り当てを1カ所から管理できます。
-
権限がきめ細かいため、特定のアクセスを特注してアシスタント管理者に付与することができます。
4.1.3 DRAの委任割り当て処理方法の例
次に、DRAによる要求処理時の委任モデルの評価方法で発生する一般的なシナリオについて、例を挙げて説明します。
例1: ユーザのパスワード変更
アシスタント管理者がJSmithさんのユーザアカウントに新しいパスワードを設定しようとすると、管理サーバは 「JSmith」を含むActiveViewをすべて見つけます。この検索は、ワイルドカードルールまたはグループメンバーシップを通じて直接JSmithさんを指定するActiveViewを探します。あるActiveViewが他のActiveViewを含んでいる場合、管理サーバはこれらのActiveViewも追加で検索対象にしてください。これらのActiveViewのいずれかでそのアシスタント管理者がReset User Account Passwordという権限を持っているかどうかを管理サーバが判断します。アシスタント管理者がReset User Account Passwordという権限を持っている場合、管理サーバはJSmithさんのパスワードをリセットします。この権限がない場合、管理サーバが要求を拒否します。
例2: ActiveViewの重ね合わせ
権限は、管理対象ドメインまたはサブツリー内でアシスタント管理者が表示、変更、または作成できるオブジェクトプロパティを定義します。2つ以上のActiveViewが同じオブジェクトを含めることができます。この設定を「ActiveViewの重ね合わせ」と呼びます。
ActiveViewが重なり合うと、同じオブジェクトに対して異なる一連の権限を累積することができます。たとえば、1つのActiveViewでドメインにユーザアカウントが追加でき、別のActiveViewで同じドメインからユーザアカウントが削除できる場合、そのドメイン内のユーザアカウントを追加または削除できます。このようにして、特定のオブジェクトに対する権限が累積されます。
ActiveViewが重なり合ったり、これらのActiveViewに含まれるオブジェクトに対する権限が増したりすることを理解することが重要です。次の図に示すようなActiveViewの構成を検討します。
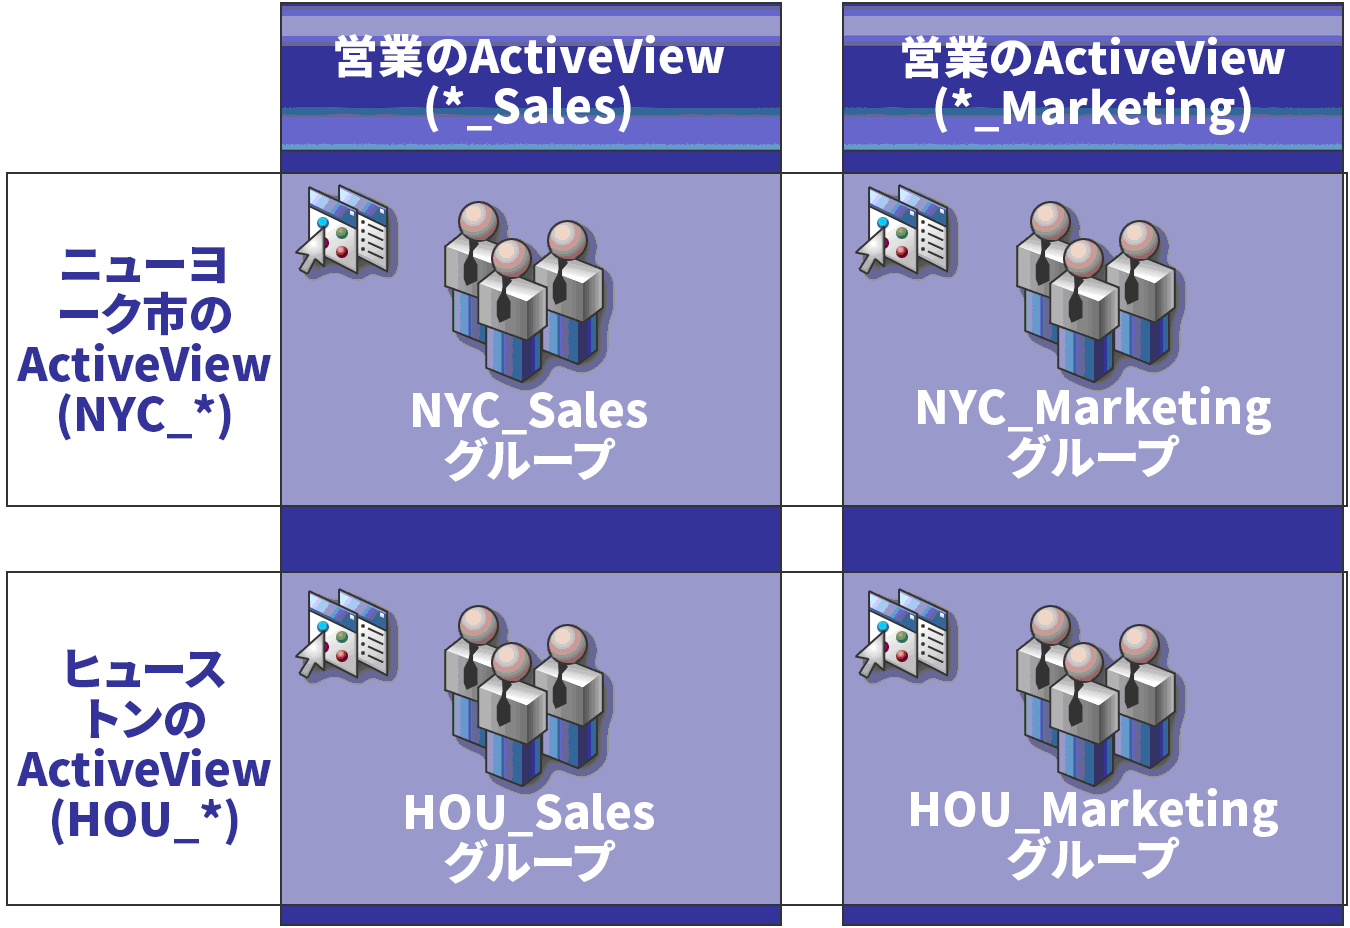
白いタブでは、ActiveViewを場所で識別します(ニューヨーク市とヒューストン)。黒いタブでは、ActiveViewを組織の機能で識別します(営業と拡販)。各ActiveViewに含まれるグループが各セルに表示されます。
NYC_SalesグループとHOU_Salesグループはどちらも営業のActiveViewに表示されています。営業ActiveViewへの権限を持っている場合、NYC_SalesグループとHOU_Salesグループのすべてのメンバーを管理できます。ニューヨーク市ActiveViewへの権限も持っている場合、これらの追加権限がNYC_Marketingグループに適用されます。この方法により、ActiveViewが重なり合うたびに権限が積み重なります。
ActiveViewの重ね合わせにより、強力で柔軟な委任モデルとなります。ただし、この機能は予期しない結果を生む可能性もあります。ActiveViewを慎重に計画し、各アシスタント管理者がユーザアカウント、グループ、OU、連絡先、またはリソースのそれぞれに対し本当に必要な権限のみ有している状態にしてください。
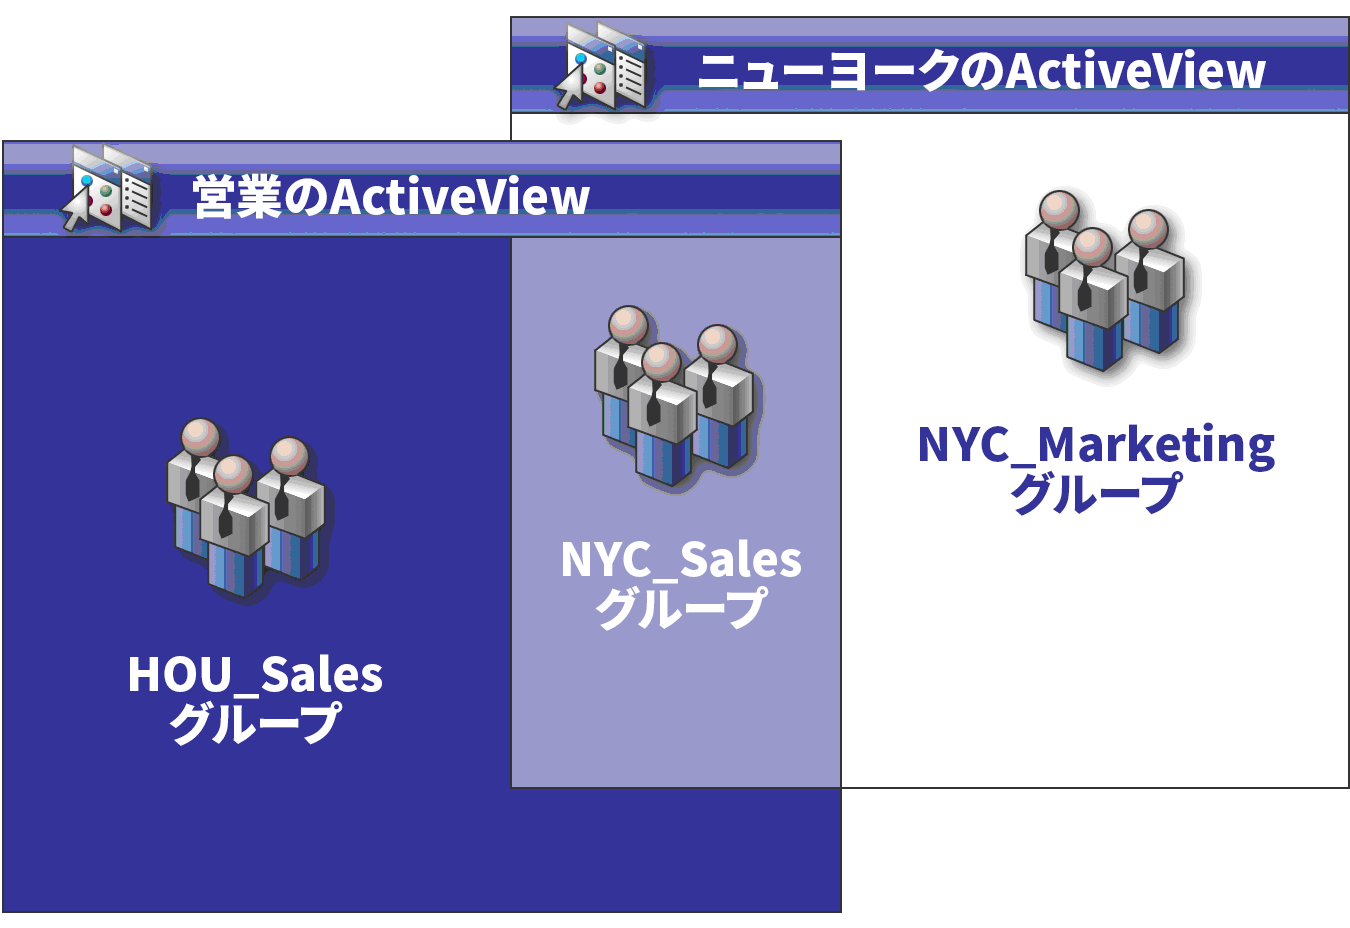
複数のActiveview内のグループ
この例では、NYC_Salesグループが複数のActiveViewに表示されます。NYC_Salesグループのメンバーは、そのグループ名がNYC_*というActiveViewルールと一致するため、ニューヨーク市ActiveViewに表示されています。このグループは、*_SalesというActiveViewルールと一致するため、営業ActiveViewにも含まれます。同じグループを複数のActiveViewに含めることで、同一のオブジェクトを別々に管理することを異なるアシスタント管理者に許可することができます。
複数のActiveViewでの権限使用
ニューヨーク市のActiveViewでModify General User Propertiesという権限を持つ「JSmith」というアシスタント管理者がいるとします。この最初の権限によってJSmithさんは、ユーザプロパティウィンドウの[全般]タブですべてのプロパティを編集することができます。JSmithさんは、営業ActiveViewでModify User Profile Propertiesという権限を持っています。2つ目の権限によってJSmithさんは、ユーザプロパティウィンドウの[プロファイル]タブですべてのプロパティを編集することができます。
次の図に、各グループでJSmithさんの持つ権限を示します。
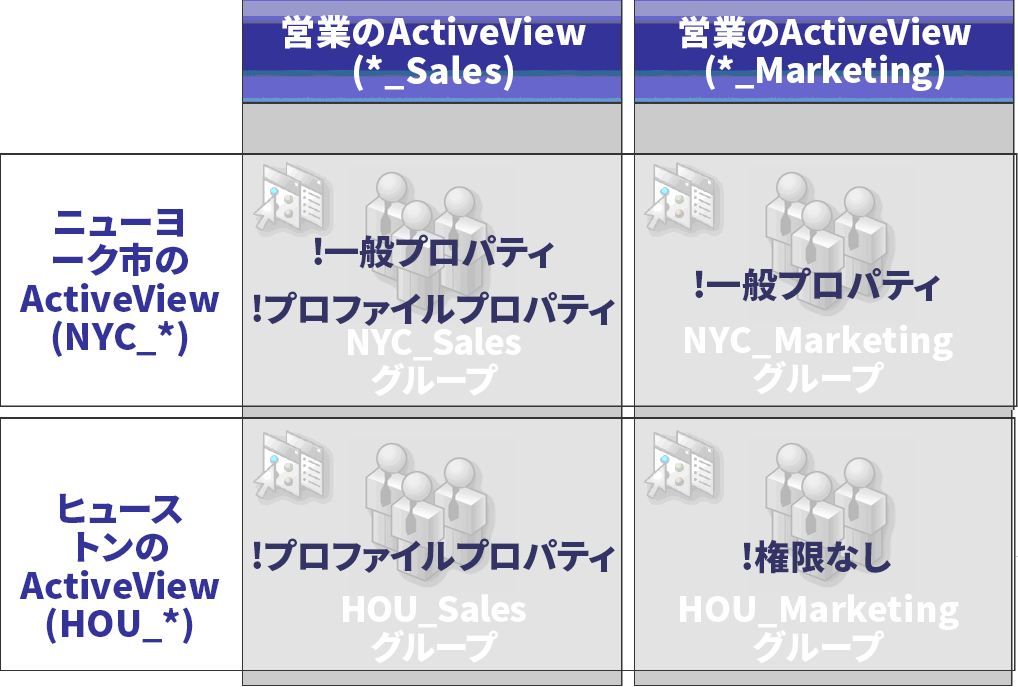
JSmithさんには、次の権限があります。
-
NYC_* ActiveViewの全般プロパティ
-
*_Sales ActiveViewのプロファイルプロパティ
このような重なり合うActiveViewの権限委任により、JSmithさんはNYC_Salesグループの[全般]と[プロファイル]の各プロパティを変更できます。そのため、JSmithさんは、NYC_Salesグループを表示するすべてのActiveViewで付与された権限をすべて持っています。