Note di rilascio di OpenText™ Identity Manager CE 24.4 (v4.10)
OpenText Identity Manager 24.4 (v4.10) include nuove funzioni e miglioramenti, offre una migliore usabilità e rispetto alle versioni precedenti sono stati risolti molti problemi. Gli aggiornamenti di questa versione sono cumulativi. Includono correzioni software e miglioramenti presenti nella versione corrente, nonché tutte le correzioni precedentemente rilasciate da service pack, patch e hotfix. Molti miglioramenti sono stati apportati in base ai suggerimenti forniti dai clienti, che ringraziamo per la loro valida collaborazione. Confidiamo che anche in futuro continueranno ad aiutarci a migliorare i nostri prodotti affinché possano soddisfare tutte le loro esigenze. È possibile pubblicare commenti e suggerimenti nei forum della comunità di Identity Manager di OpenText, la nostra comunità online che include anche informazioni sui prodotti, blog e collegamenti a risorse utili.
Per ulteriori informazioni sulle novità rispetto alle versioni precedenti, vedere la sezione "Versioni precedenti" sul sito Web della documentazione di OpenText Identity Manager.
Per ulteriori informazioni relative a questa versione e le note sulla versione più recenti, visitare la pagina della Documentazione.
Per effettuare il download di questo prodotto, fare riferimento al portale Software License and Download.
8.0 Problemi noti
OpenText si impegna affinché i propri prodotti forniscano soluzioni di qualità che soddisfino le esigenze software aziendali. I problemi elencati di seguito sono attualmente in fase di studio. Per ulteriore assistenza relativamente a un problema, rivolgersi al supporto tecnico.
Per l'elenco dei problemi noti in Designer, consultare le Note di rilascio di OpenText™ Identity Manager CE 24.4 (v4.10) Designer.
-
Rapporti di autenticazione non generati su Sentinel dopo l'upgrade
-
Errore segnalato nel file di log di OpenText eDirectory dopo l'upgrade
-
L'utility della riga di comando DirXML visualizza un errore dopo l'upgrade
-
Formato dell'archivio chiavi non valido: errore durante l'upgrade
-
Errore visualizzato durante l'upgrade di Identity Manager Engine
-
Le proprietà dirxml_remote e RLConsole mostrano la versione del prodotto obsoleta
-
Dopo l'upgrade, Remote Loader segnala una password dell'oggetto driver non valida
-
Si osserva l'errore: riconfigurazione di StatusLogger non riuscita nel file di log di Catalina
8.1 Problema con il driver Ellucian Banner dopo l'upgrade
Problema: Il modulo di integrazione per Banner di Ellucian non funziona a causa dell'incompatibilità con le librerie Jetty fornite con OpenText Identity Manager 24.4 (v4.10).
Soluzione: Se il driver è stato installato, si consiglia di utilizzarlo con Remote Loader 4.9.
8.2 Errore appender rilevato nei log di Catalina per WFCEF
Problema: Durante l'upgrade di Identity Application alla versione 4.10, è possibile che nei log di Catalina venga visualizzato un errore simile dell'appender.
com.netiq.logging.log4j2.Log4jLogger.addAppender Errore durante l’aggiunta del WFCEF dell’appender a Logger com.microfocus
com.netiq.logging.log4j2.Log4jLogger.addAppender Errore durante l’aggiunta del WFCEF dell’appender a Logger com.sssw
com.netiq.logging.log4j2.Log4jLogger.addAppender Errore durante l’aggiunta del WFCEF dell’appender a Logger com.novell
com.netiq.logging.log4j2.Log4jLogger.addAppender Errore durante l’aggiunta del WFCEF dell’appender a Logger workflow.log
com.netiq.logging.log4j2.Log4jLogger.addAppender Errore durante l’aggiunta del WFCEF dell’appender a Logger com.netiq
Ciò si verifica quando si configura la revisione prima dell'upgrade di Identity Applications.
[OCTCR56A679501]
Soluzione:
-
Accedere alle seguenti directory:---
-
Linux: /opt/netiq/idm/apps/tomcat/conf
-
Windows: C:\NetIQ\IDM\apps\tomcat\conf
Commentare le voci seguenti nel file ism-configuration.properties:
workflow.logging.wfs.definition.workflow.log = {\"name\":\"workflow.log\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.novell = {\"name\":\"com.novell\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.netiq = {\"name\":\"com.netiq\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.sssw = {\"name\":\"com.sssw\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.microfocus = {\"name\":\"com.microfocus\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
-
-
Riavviare i servizi Tomcat.
8.3 Rapporti di autenticazione non generati su Sentinel dopo l'upgrade
Problema: Dopo l'upgrade di OpenText Identity Manager alla versione 24.4 (v4.10), i rapporti Authentication by User (Autenticazione da parte dell’utente) e Authentication by server (Autenticazione da parte del server) non vengono generati in Sentinel. Questo problema è stato rilevato in SUSE Linux Enterprise Server 15 SP5.
[OCTCR56A655281]
Soluzione: Eliminare la policy di sincronizzazione dei dati esistente nel servizio di raccolta dati di Identity Manager (idmdcs) e in Sentinel Log Management for IGA, quindi crearne una nuova. Per ulteriori informazioni su come creare una policy di sincronizzazione dei dati, vedere la Administrator Guide to Identity Reporting (Guida dell'amministratore di Identity Reporting).
8.4 Errore segnalato nel file di log di OpenText eDirectory dopo l'upgrade
Problema: Dopo l'upgrade di OpenText Identity Manager dalla versione 4.9 alla versione 24.4 (v4.10), è possibile che si verifichi il seguente errore nel file ndsd.log :
Loader Failed:for lib/opt/novell/eDirectory/lib64/nds-modules/libdxevent.so.3.so,error lib/opt/novell/eDirectory/lib64/nds-modules/libdxevent.so.3.so: cannot open shared object file: No such file or directory,errno 2
Questo problema è stato rilevato nella configurazione server All-in-One per OpenText Identity Manager su Linux. [OCTCR56A639009]
Soluzione: l'errore non influisce su alcuna funzionalità. È possibile ignorarlo.
8.5 Errore durante l'installazione non root del motore
Problema: Durante l'installazione di OpenText Identity Manager Engine, gli utenti non root possono riscontrare il seguente errore nel file idminstall.log:
novell-edirectory-xdaslog-9.3.0.0000-1error: lsetfilecon: (/opt/novell, system_u:object_r:usr_t:s0) Operation not permittederror: Plugin selinux: hook fsm_file_prepare failed########################################error: unpacking of archive failed on file /opt/novell: cpio: (error 0x2)error: novell-edirectory-xdaslog-9.3.0.0000-169.x86_64: install failed
Ciò si verifica quando si decomprime l'RPM novell-edirectory-xdaslog-<version> nell'ubicazione /opt/novell perché un utente non root non dispone dell'accesso necessario a questa directory.[OCTCR56A647216]
Soluzione: l'errore non influisce su alcuna funzionalità. È possibile ignorarlo.
8.6 Errore segnalato nel log di avvio di PostgreSQL
Problema: Quando si configurano i componenti Identity Applications and Identity Reporting nel database PostgreSQL, è possibile che nei log di avvio si verifichino i seguenti errori:
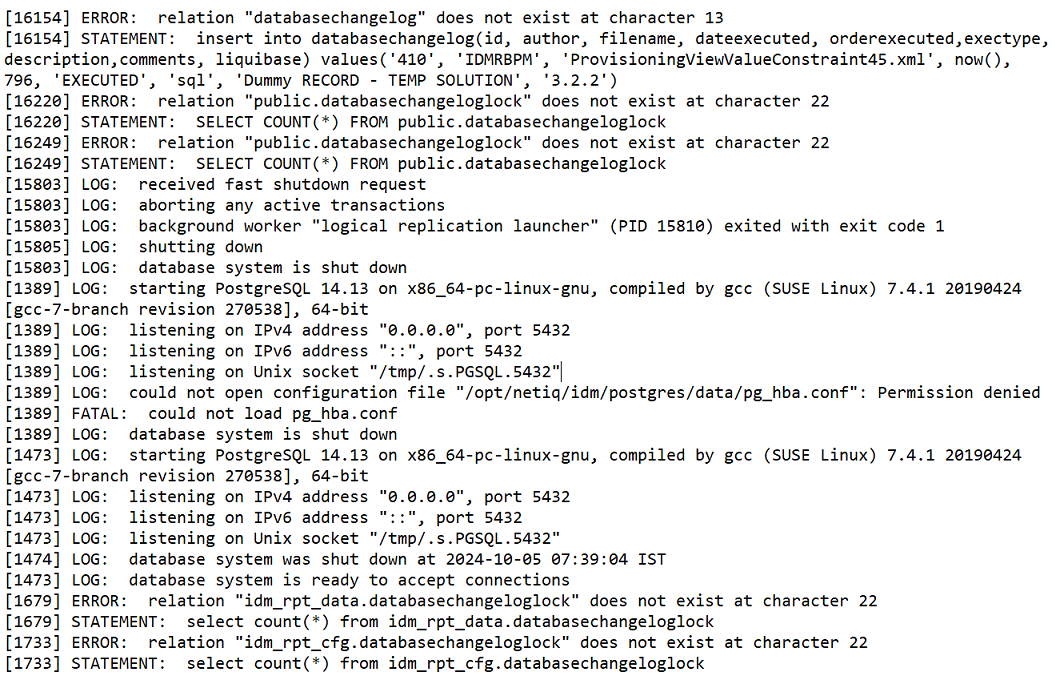
[OCTCR56A662182]
Soluzione: l'errore non influisce su alcuna funzionalità. È possibile ignorarlo.
8.7 Errore segnalato nel file di log dell'upgrade
Problema: Dopo aver eseguito l'upgrade di OpenText Identity Manager alla versione 24.4 (v4.10), è possibile che nel file idmupgrade.log vengano riportatii seguenti errori relativi a SSPR:
ERROR password.pwm.util.cli.MainClass - 5083 ERROR_ENVIRONMENT_ERROR (unable to establish operating environment: file for option 'outputFile' at '/opt/netiq/idm/apps/sspr/sspr_data/SSPRConfiguration.xml' already exists)
[OCTCR56A662286]
Soluzione: Questi errori non influiscono su alcuna funzionalità. È possibile ignorarlo.
8.8 Errore segnalato nel file di log di Catalina
Problema: Dopo l'installazione o l'upgrade a OpenText Identity Manager 24.4 (v4.10), è possibile che si verifichi un errore durante l'avvio di Tomcat. L'errore viene segnalato nel file di log catalina.out.
[RPT-CORE] Error validating report configuration schema.com.netiq.persist.PersistenceException: java.lang.RuntimeException: Cannot use default schema name idm_rpt_cfg on Microsoft SQL Server because the login schema of the current user (dbo) is different and MSSQL does not support setting the default schema per session.
Questo problema si verifica quando Identity Manager Engine e Identity Reporting sono configurati in una configurazione server distribuita nel database MS SQL 2019. [OCTCR56A667011]
Soluzione: l'errore non influisce su alcuna funzionalità. È possibile ignorarlo.
8.9 L'utility della riga di comando DirXML visualizza un errore dopo l'upgrade
Problema: Dopo aver eseguito l'upgrade di OpenText Identity Manager alla versione 24.4 (v4.10), all'avvio dell'utility da riga di comando DirXML può verificarsi il seguente errore LDAP:
Connection lost waiting for results from 10.71.142.57:636 (91) Connect Error javax.net.ssl.SSLException: Unexpected error: java.security.InvalidAlgorithmParameterException: the trustAnchors parameter must be non-emp
Questo problema si verifica quando OpenText Identity Manager è configurato per funzionare in modalità abilitata per FIPS. [Problema: OCTCR56A669101]
Soluzione: l'errore non influisce su alcuna funzionalità. È possibile ignorarlo.
8.10 Errore durante l'upgrade di SSPR con Identity Applications
Problema: Se Identity Applications e Self-Service Password Reset (SSPR) sono presenti sullo stesso server, è possibile che si verifichi un errore di operazione IO durante l'upgrade del servizio SSPR. Questo errore può verificarsi durante l'upgrade dalla versione 4.8.x alla versione 24.4 (v4.10) in Linux. [OCTCR56A670098]
Soluzione: l'errore non influisce su alcuna funzionalità. È possibile ignorarlo.
8.11 Formato dell'archivio chiavi non valido: errore durante l'upgrade
Problema: Durante l'upgrade di OpenText Identity Manager in modalità abilitata per FIPS, è possibile che si verifichi il seguente errore durante l'importazione del certificato a chiave pubblica reCAPTCHA nell'archivio chiavi:
keytool error: java.io.IOException: Invalid keystore format
[Problema: OCTCR56A671139]
Soluzione: Importare il certificato a chiave pubblica dal file cacerts nell'archivio chiavi idm.bcfks utilizzando il seguente comando:
keytool -importkeystore -srckeystore /opt/netiq/common/jre/lib/security/cacerts -srcstorepass changeit -srcstoretype BCFKS -destkeystore /opt/netiq/idm/apps/tomcat/conf/idm.bcfks -deststorepass novell -deststoretype BCFKS -providerclass org.bouncycastle.jcajce.provider.BouncyCastleFipsProvider -providerpath $CLASSPATH --noprompt
8.12 Errore visualizzato durante l'upgrade di Identity Manager Engine
Problema: Durante l'upgrade di Identity Manager Engine in modalità FIPS, è possibile che in Linux e Windows si verifichi l'eccezione seguente:
LDAPException: Error configuring LDAP SSL/TLS. (82) Local Errorjava.security.KeyStoreException: BCFKS not found
[Problema: OCTCR56A670109]
Soluzione: l'errore non influisce su alcuna funzionalità. È possibile ignorarlo.
8.13 Windows Installer visualizza un errore
Problema: Dopo l'installazione dei componenti di OpenText Identity Manager 24.4 (v4.10), all'avvio di Tomcat viene visualizzato il seguente errore: SEVERE [main] org.apache.catalina.util.LifecycleBase.handleSubClassException Failed to start component [Connector["ajp-nio-<IP_address>-8010"]]
Questo problema si verifica dopo una nuova installazione e dopo l'upgrade di OpenText Identity Manager 24.4 (v4.10). [Problema: OCTCR56A607041]
Soluzione: non determina alcuna perdita di funzionalità. Tuttavia, per risolvere il problema, cancellare la seguente riga nel file server.xml:
<Connector port="8010" protocol="AJP/1.3" redirectPort="8543"/>
Il file server.xml è disponibile in C:\NetIQ\idm\apps\tomcat\conf
8.14 Le proprietà dirxml_remote e RLConsole mostrano la versione del prodotto obsoleta
Problema: in caso di installazione o upgrade di Remote Loader tramite Identity_Manager_4.10.0_RL_Windows.iso o Identity_Manager_4.10.0_RL_Linux.iso, è possibile notare che il valore di non cambia nella finestra . Continua a mostrare . Lo stesso problema si verifica nelle proprietà di . [Problema: OCTCR56A608072]
Soluzione: non determina alcun impatto per la funzionalità di Remote Loader. È possibile verificare il valore di nella stessa finestra per verificare l'installazione di Remote Loader.
8.15 OpenText Identity Manager non riflette le modifiche apportate all'opzione Utilizza SMTP TLS in OpenText Identity Console
Problema: se durante la configurazione di un server di posta elettronica in OpenText Identity Console si sceglie di abilitare o disabilitare l'attributo notSMTPUseTLS per il modello di notifica di default nella Vista ad albero, lo stesso valore potrebbe non essere disponibile nella pagina Approvazione basata su e-mail in OpenText Identity Manager. Tuttavia, la selezione viene salvata e il server di posta elettronica viene aggiornato in base alle preferenze dell'utente.
Questa discrepanza si verifica perché l'attributo LDAP notfSMTPUseTLS viene aggiornato in modo diverso in Identity Applications e in OpenText Identity Console. Quando si effettua la modifica in OpenText Identity Console, l'attributo viene aggiornato direttamente. Tuttavia, quando si modifica il valore nelle della pagina Approvazione basata su e-mail di OpenText Identity Manager, viene aggiornata la proprietà com.netiq.rbpm.smtp.tls nel file ism-configuration.properties. Tuttavia, viene comunque applicato il valore selezionato in OpenText Identity Console, anche se non compare nella pagina Approvazione basata su e-mail in OpenText Identity Manager. [Problema: OCTCR56A585739]
Soluzione: per garantire un comportamento coerente, è possibile modificare il valore nelle sulla pagina Approvazione basata su e-mail di Identity Manager in base al valore selezionato in Identity Console.
8.16 Nella gerarchia delle relazioni mancano i pulsanti dell'organigramma per una relazione di livello 2 o superiore
Problema: per una relazione di livello 2 o superiore, l'organigramma non mostra le opzioni che consentono di scegliere una relazione da visualizzare, passare al livello successivo nella gerarchia della relazione, inviare e-mail e visualizzare ulteriori informazioni su tale entità. Questo problema si verifica quando la profondità gerarchica nelle è impostata a livello 2 (o superiore). [Problema: OCTCR56A585426]
Soluzione: per visualizzare i pulsanti dell'organigramma per la relazione di livello 2 (o superiore), cercare l'utente/l'entità di livello 2 nell'organigramma.
8.17 Dopo l'upgrade, Remote Loader segnala una password dell'oggetto driver non valida
Problema: dopo l'upgrade alla versione 24.4 (v4.10) su Windows, Remote Loader non è in grado di eseguire la connessione al driver Active Directory utilizzando la password di autenticazione di base. [Problema: OCTCR56A584022]
Soluzione: dopo l'upgrade di Identity Manager alla versione 24.4(v4.10), attenersi alla seguente procedura:
-
Arrestare l'istanza di Remote Loader sul server di Remote Loader.
-
Reimpostare la password dell'oggetto driver e la password di Remote Loader.
-
Avviare l'istanza di Remote Loader per il driver Active Directory.
8.18 Si osserva l'errore: riconfigurazione di StatusLogger non riuscita nel file di log di Catalina
Problema: dopo aver installato OpenText Identity Manager 24.4 (v4.10) su Windows, è possibile che venga visualizzato il seguente errore nei log catalina.out:
ERROR StatusLogger Reconfiguration failed: No configuration found for '<xxxxxxxx>' at 'null' in 'null'
[Problema: OCTCR56A584800]
Soluzione: l'errore non influisce su alcuna funzionalità. È possibile ignorarlo.
8.19 Problemi relativi al Generatore moduli
Si potrebbero riscontrare i seguenti problemi in caso di utilizzo di moduli JSON nel Generatore moduli:
I messaggi di convalida dei campi non sono chiari
Problema: i messaggi di convalida dei campi dei moduli inviano una notifica agli utenti quando immettono un valore non valido o non accettabile in un campo. Questi messaggi sono in genere costituiti da una coppia chiave-valore, con il valore visualizzabile per l'utente. Tuttavia, in questa versione, i campi dei moduli mostrano le chiavi, anziché i valori corrispondenti. Ad esempio, l'immissione di un indirizzo e-mail non valido mostra invalid_email anziché Email must be a valid email.
[Problema: OCTCR56A598009]
Soluzione: Per aggiungere i messaggi in inglese:
-
Avviare il Generatore moduli.
-
Fare clic sull'icona
 .
-
Fare clic su per espandere la visualizzazione.
-
Aggiungere una virgola finale e le coppie chiave-valore per i messaggi fino all'ultima riga.
Ad esempio:
{ "Submit": "", "error": "Please fix the following errors before submitting.", "invalid_date": "{{field}} is not a valid date.", "invalid_email": "{{field}} must be a valid email.", "invalid_regex": "{{field}} does not match the pattern {{regex}}.", "mask": "{{field}} does not match the mask.", "max": "{{field}} cannot be greater than {{max}}.", "maxLength": "{{field}} must be shorter than {{length}} characters.", "min": "{{field}} cannot be less than {{min}}.", "minLength": "{{field}} must be longer than {{length}} characters.", "next": "Next", "pattern": "{{field}} does not match the pattern {{pattern}}", "previous": "Previous", "required": "{{field}} is required" } -
Fare clic su .
Il generatore moduli si blocca durante lo scorrimento
Problema: il Generatore moduli si blocca occasionalmente durante lo scorrimenti nei moduli JSON in corrispondenza delle viste ed . Questo problema si verifica in due scenari:
-
Durante l'utilizzo di un modulo JSON contenente molti metodi e funzioni.
-
Quando la risoluzione dello schermo differisce dal valore consigliato dal sistema.
[Problema: OCTCR56A602415]
Soluzione: nessuna soluzione disponibile. È possibile riavviare il Generatore moduli.
Il componente Pulsante non funziona
Problema: dopo l'upgrade a Designer 4.9, il componente Pulsante nei moduli JSON non funziona per le azioni di approvazione e richiesta. [Problema: OCTCR56A604329]
Soluzione: eseguire i passaggi seguenti:
-
Passare alla scheda del componente Pulsante.
-
Copiare la logica specificata nei campi o .
-
Modificare in personalizzata.
-
Specificare la logica copiata dal Passaggio 2.
-
Fare clic su .
Problemi relativi al componente Albero
Si potrebbero riscontrare i seguenti problemi con il componente Albero nel Generatore moduli:
-
I campi mostrano un errore di convalida non array nel modulo . Questo errore si verifica quando il componente Albero è impostato per visualizzare un valore predefinito. Non è possibile inviare il modulo finché non viene risolto l'errore di convalida. [Problema: OCTCR56A585664]
Per risolvere l'errore, modificare il valore predefinito con l'ID di tale campo nella vista .
-
La funzionalità di espansione di un componente Albero non funziona come previsto. Il modulo non consente di espandere o selezionare un container secondario.
-
Quando si seleziona un container o un container secondario, il campo mostra il valore dn, anziché name.
Il seguente contiene dati di esempio del componente Albero:
{ "dn": "unique id", "name": "container data", "data": "any meta-data attached with the container", "subContainers": [ { "dn": "id1", "name": "container data1", "icon": "glyphicon glyphicon-cloud" }, { "dn": "id2", "name": "container data2", "data": "any meta-data attached with the container", "subContainers": [ { "dn": "id3", "name": "container data3", "icon": "glyphicon glyphicon-cloud" } ] } ] }Quando si seleziona l'opzione in , il campo mostra unique id, anziché container data. [Problema: OCTCR56A603396]