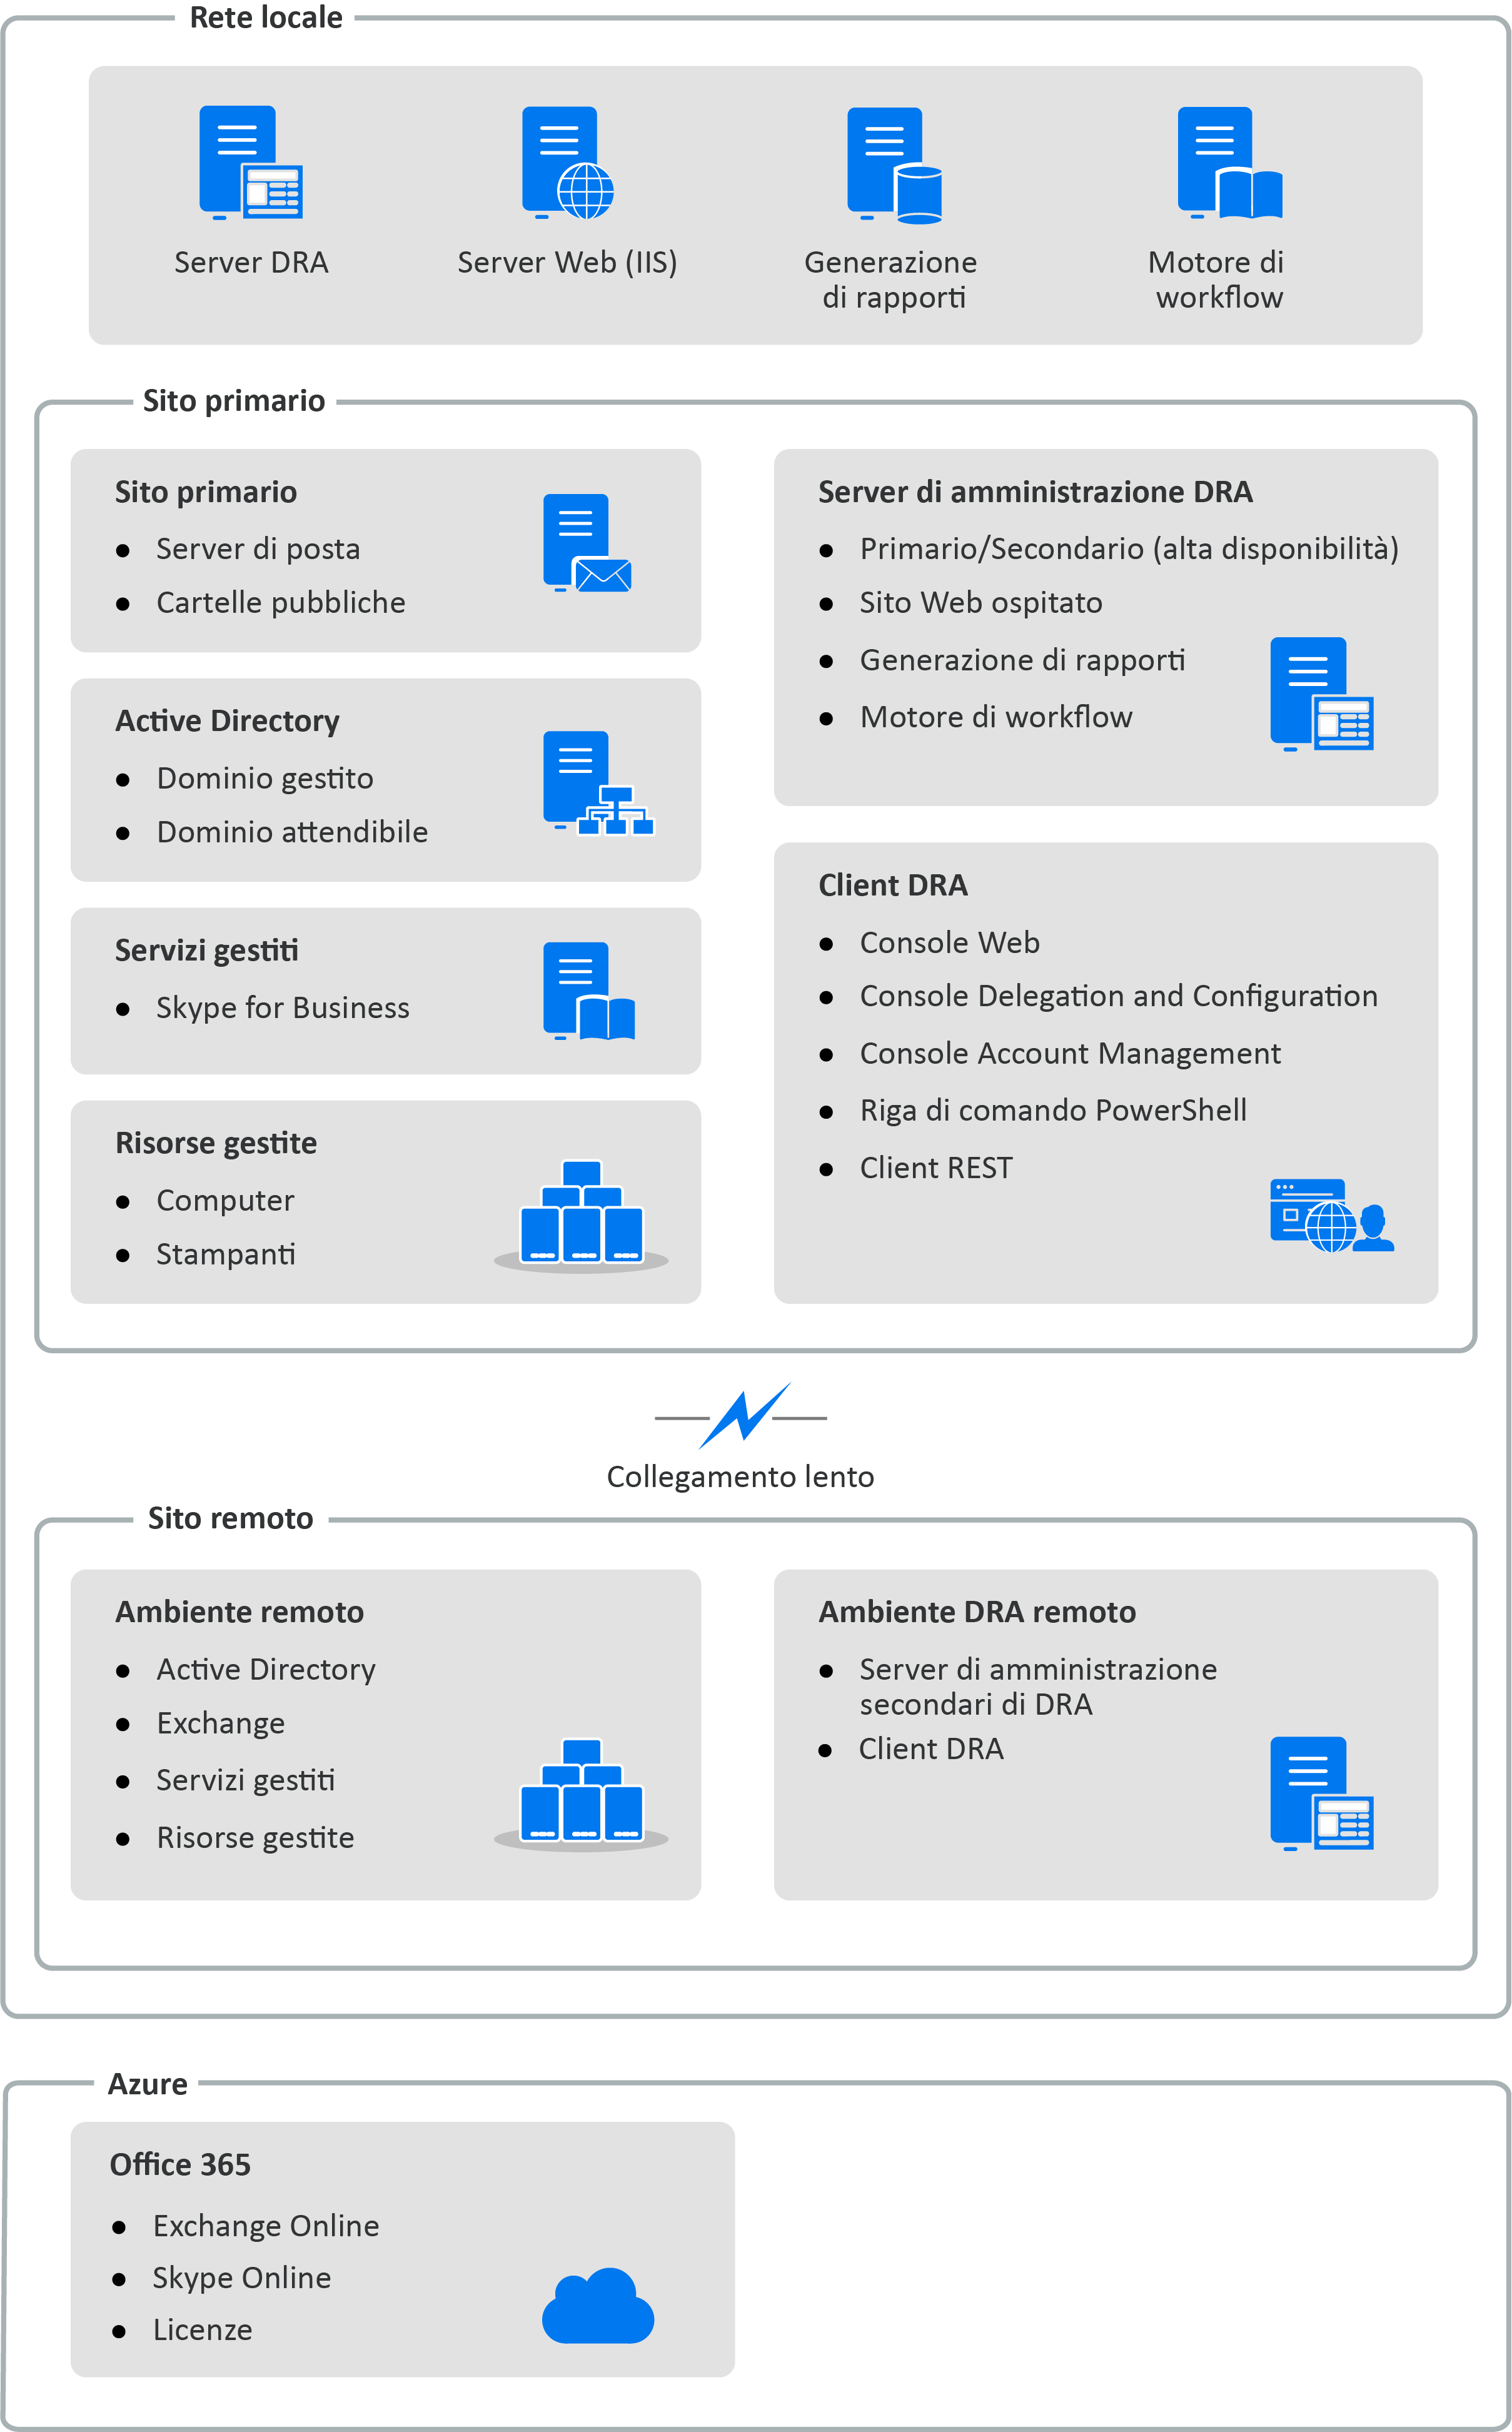
I componenti di DRA regolarmente utilizzati per gestire l'accesso con privilegi includono il server primario e il server secondario, le console di amministrazione, i componenti di generazione dei rapporti e il motore di workflow per automatizzare i processi di workflow.
Nella tabella seguente sono riportate le interfacce utente e i server di amministrazione utilizzati tipicamente da ciascun tipo di utente DRA:
|
Tipo di utente DRA |
Interfacce utente |
Server di amministrazione |
|---|---|---|
|
Amministratore di DRA (la persona che si occuperà della configurazione del prodotto) |
Console di delega e configurazione |
Server primario |
|
DRA Reporting Interfaccia della riga di comando Provider ADSI di DRA |
Server secondario |
|
|
Amministratore occasionale dell'help desk |
Console Account and Resource Management Console Web |
Server secondario |
Il server di amministrazione DRA archivia i dati di configurazione (relativi ad ambiente, accesso delegato e policy), esegue i task di operatore e automazione e revisiona l'attività di tutto il sistema. Oltre a supportare numerose console e client a livello di API, il server è concepito per garantire un'elevata disponibilità sia ai fini della ridondanza che per l'isolamento geografico tramite un modello scalabile orizzontalmente basato su un set multimaster (MMS). In questo modello, tutti gli ambienti DRA necessitano di un server di amministrazione DRA primario che esegue la sincronizzazione con vari server di amministrazione DRA secondari aggiuntivi.
Si raccomanda di non installare i server di amministrazione nei controller di dominio di Active Directory. Per ciascun dominio gestito da DRA, verificare che vi sia almeno un controller di dominio nello stesso sito del server di amministrazione. Per default, il server di amministrazione accede al controller di dominio più vicino per tutte le operazioni di lettura e scrittura. Quando si eseguono task specifici del sito, ad esempio reimpostazioni delle password, è possibile indicare un controller di dominio specifico del sito per l'elaborazione dell'operazione. Come best practice, valutare la possibilità di riservare un server di amministrazione secondario alla generazione di rapporti, all'elaborazione batch e ai workload automatizzati.
La console Account and Resource Management (Gestione account e risorse) è un'interfaccia utente installabile per gli amministratori aggiunti di DRA, che consente di visualizzare e gestire gli oggetti delegati di domini e servizi connessi.
La console Web è un'interfaccia utente basata sul Web che fornisce un accesso rapido e semplice agli amministratori aggiunti di DRA, affinché possano visualizzare e gestire gli oggetti delegati di domini e servizi connessi.
Gli amministratori possono personalizzare l'aspetto e le modalità di utilizzo della console Web includendo branding aziendale personalizzato e proprietà personalizzate degli oggetti, nonché configurare l'integrazione con i server Change Guardian per abilitare la revisione delle modifiche apportate al di fuori di DRA.
L'amministratore di DRA può anche creare e modificare moduli di workflow automatizzati per eseguire task di routine automatizzati quando attivati.
Cronologia modifiche unificata è un'altra funzione della console Web che consente l'integrazione con i server di cronologia delle modifiche per la revisione delle modifiche apportate a oggetti AD al di fuori di DRA. Le opzioni dei rapporti di cronologia delle modifiche includono:
Modifiche apportate a...
Modifiche apportate da...
Casella postale creata da...
Utente, gruppo e indirizzo e-mail di contatto creati da...
Utente, gruppo e indirizzo e-mail di contatto eliminati da...
Attributo virtuale creato da...
Oggetti spostati da...
La funzione di generazione rapporti di DRA include modelli integrati personalizzabili per la gestione di DRA e i dettagli dei domini e sistemi gestiti da DRA:
Rapporti sulle risorse per oggetti AD
Rapporti sui dati degli oggetti AD
Rapporti di riepilogo di AD
Rapporti di configurazione di DRA
Rapporti di configurazione di Exchange
Rapporti di Exchange Online di Office 365
Rapporti dettagliati sulle tendenze delle attività (per mese, dominio e picco)
Rapporti di riepilogo delle attività di DRA
I rapporti di DRA possono essere pianificati e pubblicati tramite SQL Server Reporting Services per una pratica distribuzione alle parti interessate.
DRA si integra con il motore di workflow per automatizzare i task di workflow mediante la console Web nella quale gli amministratori aggiunti possono configurare il server di workflow ed eseguire moduli di automazione dei workflow personalizzati e visualizzare, quindi, lo stato di tali workflow. Per ulteriori informazioni sul motore di workflow, vedere la documentazione relativa all'automazione dei workflow sul sito della documentazione di DRA.