2.0 Fonctionnement de Sentinel
Sentinel gère en permanence les événements et les informations de sécurité dans l'ensemble de votre environnement informatique afin de vous offrir une solution de surveillance complète.
Sentinel assure les opérations suivantes :
-
collecte des journaux, événements et informations de sécurité à partir des différentes sources de votre environnement informatique ;
-
uniformise les journaux, événements et informations de sécurité collectés en un format Sentinel standard ;
-
stocke les événements dans un espace de stockage des données basé sur des fichiers ou un espace de stockage évolutif Hadoop avec des stratégies de conservation des données flexibles personnalisables ;
-
collecte des données de flux IP et aide à la surveillance approfondie des activités réseau ;
-
permet d'établir un lien hiérarchique entre plusieurs systèmes Sentinel dont Sentinel Log Manager ;
-
recherche des événements sur votre serveur Sentinel local, mais aussi sur d'autres serveurs Sentinel situés aux quatre coins du globe ;
-
effectue une analyse statistique vous permettant de définir une ligne de base, puis de la comparer à la situation réelle afin de déterminer l'éventuelle présence de problèmes non identifiés ;
-
met en corrélation un ensemble d'événements similaires ou comparables au cours d'un certain laps de temps, afin de dégager un modèle ;
-
organise les événements en incidents, afin de garantir l'efficacité du suivi et de la gestion des réponses ;
-
fournit des rapports sur la base des événements historiques et en temps réel.
La figure suivante illustre la façon dont Sentinel fonctionne avec un stockage traditionnel comme solution de stockage des données :
Figure 2-1 Architecture de Sentinel
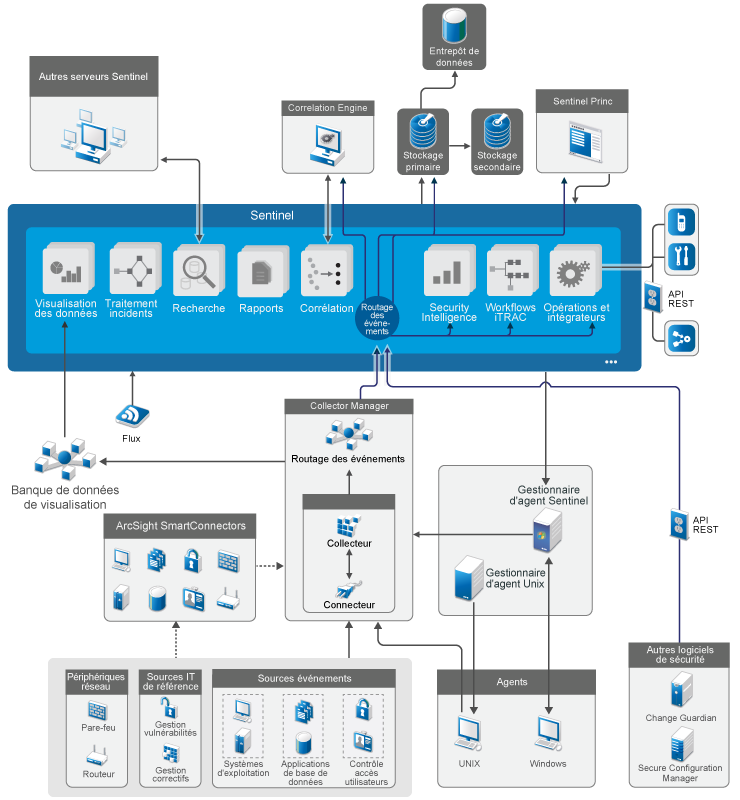
Les sections suivantes décrivent en détail les composants Sentinel :