IX Déploiement de conteneurs Identity Manager sur le service Microsoft Azure Kubernetes
Cette version vous permet de déployer des conteneurs Identity Manager sur le service Microsoft Azure Kubernetes (AKS). Le déploiement de conteneurs Identity Manager est automatisé à l'aide de Terraform et de graphiques Helm.
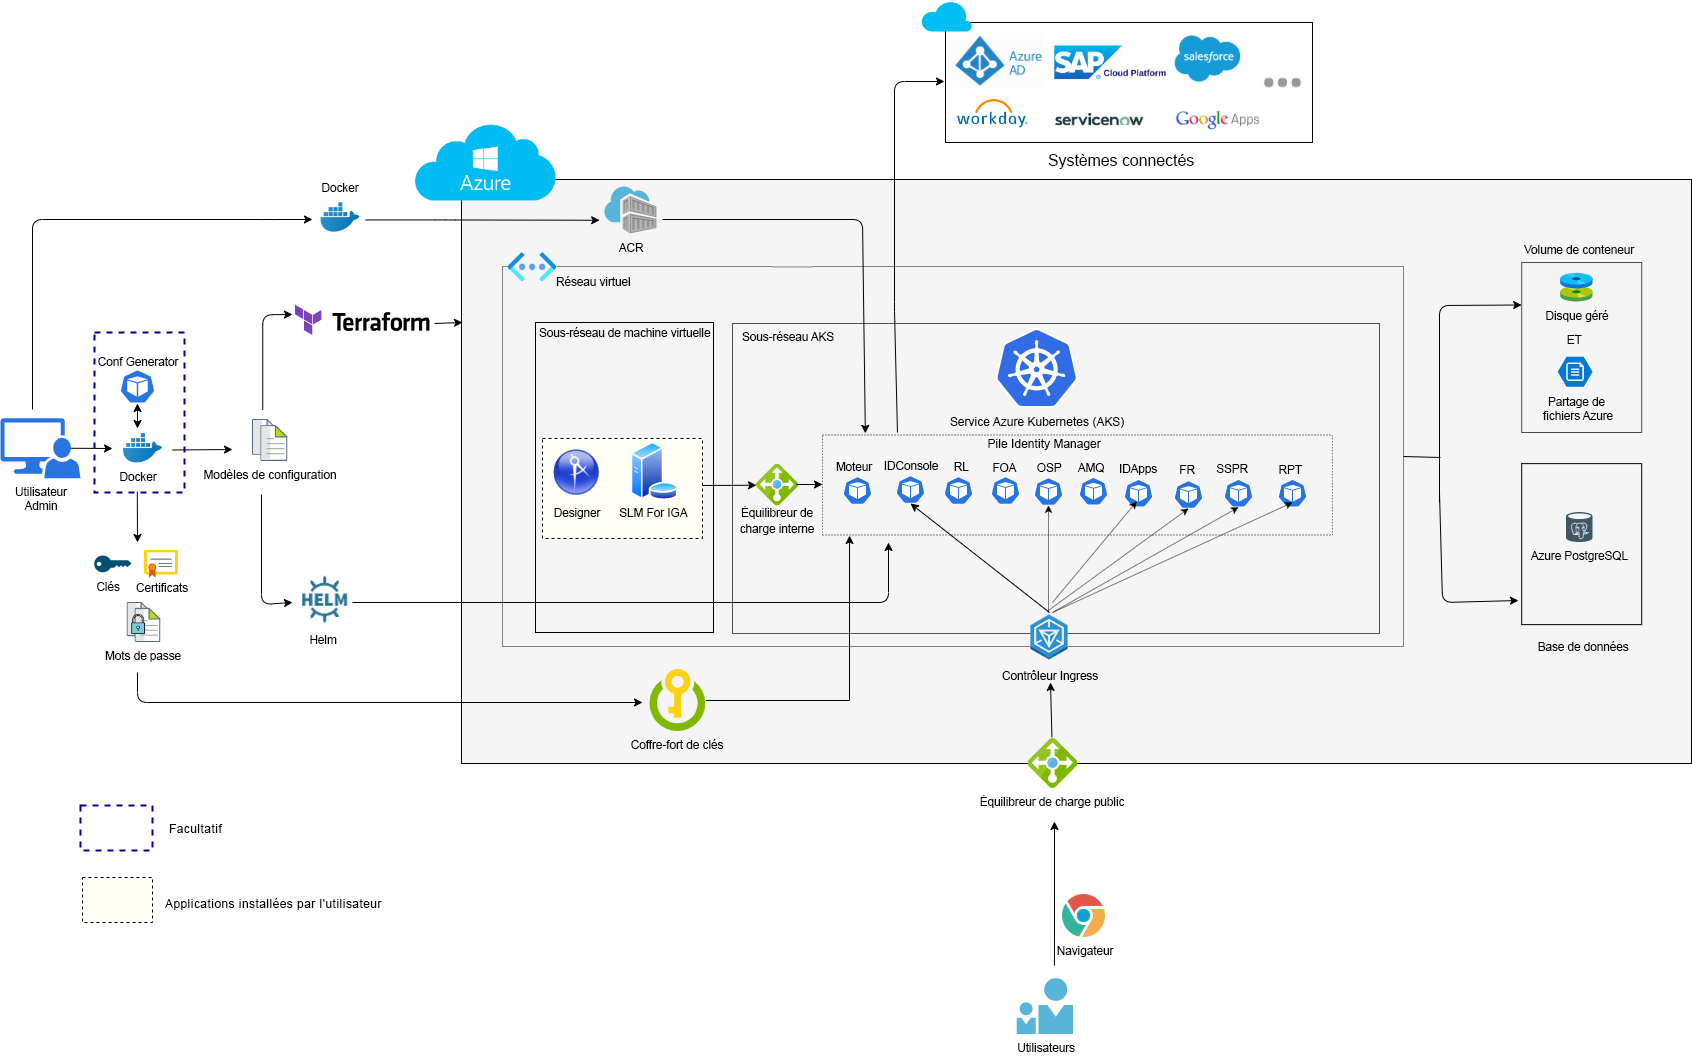
La figure suivante fournit une vue architecturale du déploiement de conteneurs sur Azure.
-
Le fichier ACRcreate.sh crée un registre de conteneurs Azure et permet aux utilisateurs de télécharger/stocker les images Docker sur le portail Azure.
-
L'image du générateur de configuration d'Identity Manager est utilisée pour accomplir les tâches répertoriées ci-dessous :
-
Générer des fichiers de configuration (fichiers Terraform et graphiques Helm).
-
Créer un groupe de ressources Azure.
-
Créer un coffre-fort de clés sous le groupe de ressources Azure.
-
Transférer toutes les informations sensibles vers le coffre-fort de clés.
-
-
À l'aide de scripts Terraform, les utilisateurs peuvent configurer une infrastructure telle que :
-
la création d'un réseau ;
-
Azure PostgreSQL (facultatif) ;
-
le service Azure Kubernetes (AKS).
-
-
À l'aide de graphiques Helm, les utilisateurs peuvent déployer les conteneurs Identity Manager dans la grappe Azure Kubernetes.
-
Le contrôleur Ingress NGINX agit comme un proxy inverse pour accéder aux applications Web Identity Manager (notamment Identity Applications, Identity Reporting et Identity Console) qui s'exécutent à l'intérieur de la grappe AKS.
-
Vous ne devez acheter qu'un seul domaine (par exemple, identitymanager.eastus.cloudapp.azure.com).
-
Le même domaine est assigné au contrôleur Ingress NGINX.
-
-
L'équilibreur de charge interne est utilisé pour les communications internes entre l'hôte Docker du moteur et la grappe Kubernetes.
-
Le stockage persistant est créé et monté de façon dynamique dans l'infrastructure globale.
-
Identiy Applications et Identity Reporting peuvent être configurés pour utiliser la base de données Azure PostgreSQL fournie par Azure.
-
Designer et Sentinel Log Management (SLM) for Identity Governance Administration (IGA) doivent être déployés manuellement par l'utilisateur après l'exécution de Terraform.
Présentation
Pour planifier le déploiement de conteneurs Identity Manager sur la grappe Azure Kubernetes, consultez les sections suivantes :