21.2 Utilisation d'une connexion de pilote OpenText eDirectory
Ce scénario convient si vous avez des serveurs OpenText Identity Manager installés dans deux arborescences OpenText eDirectory distinctes dont une appartient au cloud Azure et l'autre relève du réseau de l'entreprise. Cette configuration utilise le pilote OpenText eDirectory pour synchroniser les identités entre le cloud Azure et le réseau d'entreprise via une connexion VPN. Le serveur OpenText Identity Manager qui s'exécute sur le réseau d'entreprise ou dans le cloud Azure synchronise les identités entre leurs applications connectées respectives.
Figure 21-2 Scénario hybride utilisant une connexion de pilote OpenText eDirectory
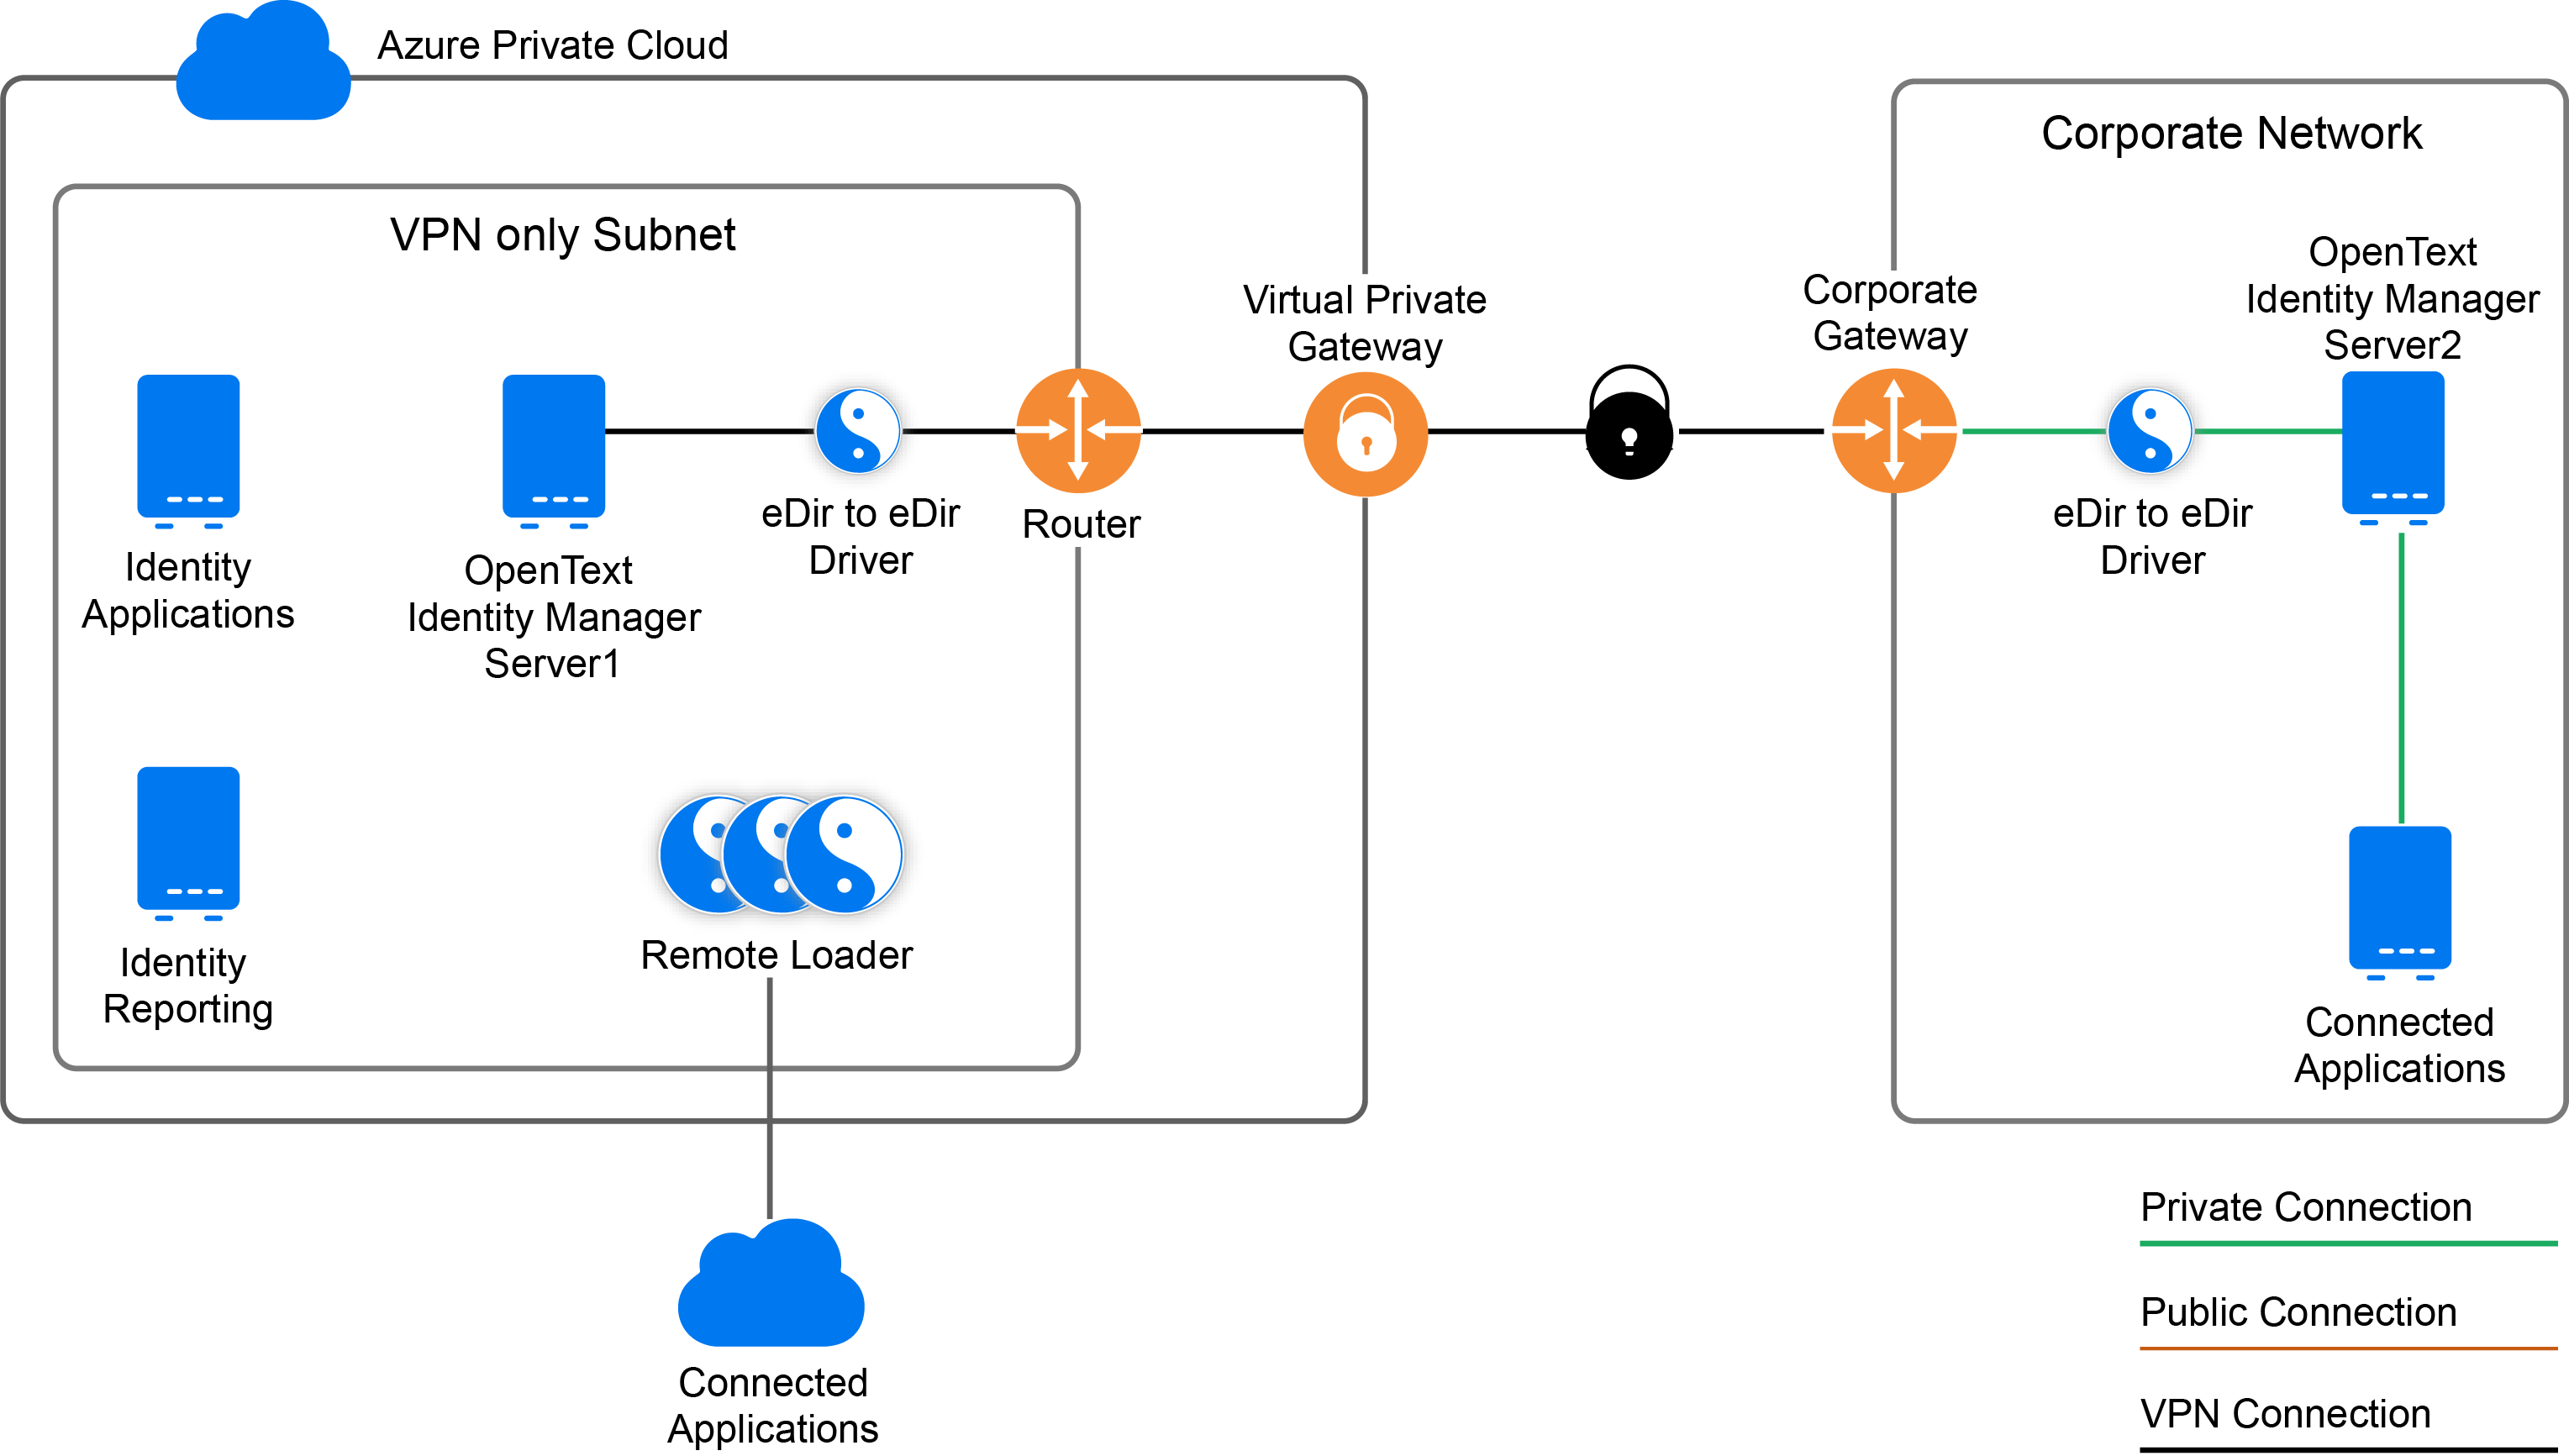
La communication entre le cloud Azure et le réseau d'entreprise est limitée. Elle synchronise uniquement les modifications delta. Vous pouvez contrôler les attributs à synchroniser en configurant le filtre du pilote. Vous pouvez également tirer parti du moteur de stratégie pour définir des contrôles supplémentaires afin de synchroniser les attributs. Par exemple, vous pouvez limiter la synchronisation de l'attribut de mot de passe et autoriser les utilisateurs à employer différents mots de passe pour accéder aux serveurs OpenText Identity Manager à partir du cloud Azure et du réseau d'entreprise.