23.1 Préparation de vos noeuds Ansible
Vous devez vous assurer que les noeuds Ansible sont correctement configurés avant de commencer le processus de déploiement. Les conditions préalables sur les noeuds de contrôle et gérés sont différentes les unes des autres. La figure suivante fournit une vue d'ensemble de la façon dont vous devez préparer vos noeuds de contrôle et gérés.
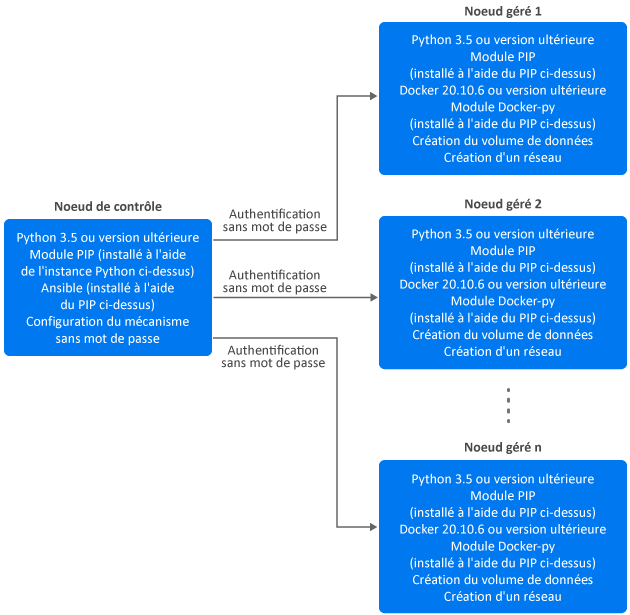
23.1.1 Préparation de votre noeud de contrôle
Veillez à effectuer les tâches suivantes sur le noeud de contrôle :
-
Assurez-vous que Python 3 ou version ultérieure est installé. Pour vérifier la version de Python, accédez au répertoire /usr/bin/ et exécutez la commande suivante :
Par exemple :
python3 --version
Pour plus d'informations, reportez-vous à la documentation de Python.
-
Assurez-vous que PIP est installé. Pour vérifier la version de PIP, exécutez la commande suivante :
Par exemple :
pip --version
Assurez-vous que PIP a été installé via l'instance Python 3 ou version ultérieure que vous avez installée précédemment.
Pour plus d'informations, reportez-vous à la documentation de Python.
-
Installez le module Docker à l'aide de PIP. Exécutez la commande suivante :
Par exemple :
pip install docker
Vérifiez que la version de Docker est 20.10.6 ou une version ultérieure. Pour plus d'informations, reportez-vous à la documentation Docker.
-
Installez Ansible à l'aide de l'instance PIP que vous avez installé précédemment. Veillez à installer Ansible 2.10.5 ou version ultérieure.
Par exemple :
pip install ansible
Pour plus d'informations, reportez-vous à la documentation d'Ansible.
-
Assurez-vous que les noeuds gérés sont accessibles à partir du noeud de contrôle. Par exemple, vous pouvez utiliser la commande ping ou tout autre mécanisme approprié pour vérifier que les noeuds sont accessibles.
-
Veillez à établir une authentification sans mot de passe entre le noeud de contrôle et tous les noeuds gérés de votre déploiement. Effectuez la procédure suivante :
-
Générez une clé SSH.
Par exemple :
ssh-keygen
-
N'entrez aucun mot de passe et procédez à la génération de la clé.
-
Exécutez la commande suivante pour activer l'authentification sans mot de passe sur le noeud géré :
ssh-copy-id root@<nom de domaine complet ou adresse IP du noeud géré>
Par exemple :
ssh-copy-id root@192.168.0.25
-
Spécifiez le mot de passe du noeud géré.
Par exemple : password.
-
Testez la connexion au noeud géré :
ssh 'root@<nom de domaine complet ou adresse IP du noeud géré>'
Par exemple :
ssh 'root@<192.168.0.25>'
-
23.1.2 Préparation de vos noeuds gérés
Veillez à effectuer les tâches suivantes sur tous les noeuds gérés :
-
Assurez-vous que Python 3 ou version ultérieure est installé. Pour vérifier la version de Python, accédez au répertoire /usr/bin/ et exécutez la commande suivante :
Par exemple :
python3 --version
Pour plus d'informations, reportez-vous à la documentation de Python.
-
Assurez-vous que PIP est installé. Pour vérifier la version de PIP, exécutez la commande suivante :
Par exemple :
pip --version
Assurez-vous que PIP a été installé via l'instance Python 3 ou version ultérieure que vous avez installée précédemment.
Pour plus d'informations, reportez-vous à la documentation de Python.
-
Installez Docker. Vérifiez que la version de Docker est 20.10.6 ou une version ultérieure. Pour plus d'informations, reportez-vous à la documentation Docker.
-
Installez le module Python Docker à l'aide de PIP :
Par exemple :
pip install docker-py
-
Créez un répertoire partagé. Pour plus d'informations, reportez-vous à la section Gestion des données de volume de conteneur.