Notas de la versión de OpenText™ Identity Manager CE 24.4 (v4.10)
OpenText Identity Manager 24.4 (v4.10) incluye nuevas funciones, mejoras y mayor facilidad de uso, y soluciona varios problemas anteriores. Las actualizaciones de esta versión son acumulativas. La versión actual incluye correcciones y mejoras de software, así como todas las correcciones publicadas anteriormente de los paquetes de servicios, parches y hot fixes. Muchas de estas mejoras se realizaron en respuesta directa a las sugerencias de nuestros clientes. A todos les agradecemos su tiempo y su valiosa aportación. Esperamos que sigan ayudándonos a garantizar que nuestros productos satisfagan todas sus necesidades. Puede publicar comentarios en los foros de la comunidad de Identity Manager de los foros de OpenText, nuestra comunidad en línea que también incluye información sobre productos, blogs y enlaces a recursos útiles.
Para obtener información sobre las novedades de las versiones anteriores, consulte la sección sobre versiones anteriores en el sitio Web de documentación de OpenText Identity Manager.
Para obtener más información acerca de esta versión y conocer las notas de la versión más recientes, consulte la página de documentación.
Para descargar este producto, consulte el portal de licencias y descargas de software.
8.0 Problemas conocidos
OpenText se esfuerza por garantizar que nuestros productos ofrezcan soluciones de calidad para sus necesidades de software empresarial. Se están investigando los siguientes problemas. Si necesita más ayuda con algún problema, póngase en contacto con el departamento de Asistencia técnica.
Para obtener la lista de problemas conocidos de Designer, consulte las Notas de la versión de OpenText™ Identity Manager CE 24.4 (v4.10).
-
Problema con el controlador Banner de Ellucian tras la actualización
-
Aparece un error de aplicador en los registros de Catalina para WFCEF
-
No se generan informes de autenticación en Sentinel tras la actualización
-
Se notifica un error en el archivo de registro de OpenText eDirectory después de la actualización
-
Se produce un error durante la instalación no raíz del motor
-
Se notifica un error en el archivo de registro de actualización
-
La utilidad de línea de comandos DirXML muestra un error después de la actualización
-
Formato de almacén de claves no válido: error durante la actualización
-
Aparece un error durante la actualización del motor de Identity Manager
-
Las propiedades dirxml_remote y RLConsole muestran una versión obsoleta del producto
-
Faltan los botones del organigrama en las jerarquías de relaciones de nivel 2 o superior
-
Error de observación: error de reconfiguración de StatusLogger en el archivo de registro de Catalina
8.1 Problema con el controlador Banner de Ellucian tras la actualización
Problema: el módulo de integración para Banner de Ellucian presenta un error debido a la incompatibilidad con las bibliotecas Jetty suministradas con OpenText Identity Manager 24.4 (v4.10).
Solución: si ha instalado el controlador, le recomendamos que lo utilice con el cargador remoto 4.9.
8.2 Aparece un error de aplicador en los registros de Catalina para WFCEF
Problema: al actualizar Identity Applications a la versión 4.10, es posible que aparezca un error de aplicador similar en los registros de Catalina.
com.netiq.logging.log4j2.Log4jLogger.addAppender Error al añadir el aplicador WFCEF al registrador com.microfocus
com.netiq.logging.log4j2.Log4jLogger.addAppender Error al añadir el aplicador WFCEF al registrador com.sssw
com.netiq.logging.log4j2.Log4jLogger.addAppender Error al añadir el aplicador WFCEF al registrador com.novell
com.netiq.logging.log4j2.Log4jLogger.addAppender Error al añadir el aplicador WFCEF al registrador workflow.log
com.netiq.logging.log4j2.Log4jLogger.addAppender Error al añadir el aplicador WFCEF al registrador com.netiq
Esto se produce cuando se configura la auditoría antes de actualizar Identity Applications.
[OCTCR56A679501]
Solución:
-
Desplácese a los directorios siguientes:---
-
Linux: /opt/netiq/idm/apps/tomcat/conf
-
Windows: C:\NetIQ\IDM\apps\tomcat\conf
Incluya comentarios en las siguientes entradas del archivo ism-configuration.properties:
workflow.logging.wfs.definition.workflow.log = {\"name\":\"workflow.log\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.novell = {\"name\":\"com.novell\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.netiq = {\"name\":\"com.netiq\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.sssw = {\"name\":\"com.sssw\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
workflow.logging.wfs.definition.com.microfocus = {\"name\":\"com.microfocus\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}
-
-
Reinicie los servicios Tomcat.
8.3 No se generan informes de autenticación en Sentinel tras la actualización
Problema: tras la actualización de OpenText Identity Manager a la versión 24.4 (v4.10), los informesAutenticación por usuario y Autenticación por servidor no se generan en Sentinel. Este problema se observa en SUSE Linux Enterprise Server 15 SP5.
[OCTCR56A655281]
Solución: suprima la directiva de sincronización de datos existente en el servicio de recopilación de datos de Identity Manager (idmdcs) y en la gestión de registros de Sentinel para IGA y, a continuación, cree una nueva. Para obtener más información sobre cómo crear una directiva de sincronización de datos, consulte Administrator Guide to Identity Reporting (Guía del administrador de Identity Reporting).
8.4 Se notifica un error en el archivo de registro de OpenText eDirectory después de la actualización
Problema: tras actualizar OpenText Identity Manager de la versión 4.9 a la 24.4 (v4.10), los usuarios pueden encontrarse con el siguiente error en el archivo ndsd.log:
Loader Failed:for lib/opt/novell/eDirectory/lib64/nds-modules/libdxevent.so.3.so,error lib/opt/novell/eDirectory/lib64/nds-modules/libdxevent.so.3.so: cannot open shared object file: No such file or directory,errno 2
Este problema se observa en la configuración del servidor All-in-One para OpenText Identity Manager en Linux. [OCTCR56A639009]
Solución: el error no afecta a ninguna funcionalidad y puede ignorarlo.
8.5 Se produce un error durante la instalación no raíz del motor
Problema: al instalar el motor de OpenText Identity Manager, los usuarios que no sean raíz pueden encontrarse con el siguiente error en el archivo idminstall.log:
novell-edirectory-xdaslog-9.3.0.0000-1error: lsetfilecon: (/opt/novell, system_u:object_r:usr_t:s0) Operation not permittederror: Plugin selinux: hook fsm_file_prepare failed########################################error: unpacking of archive failed on file /opt/novell: cpio: (error 0x2)error: novell-edirectory-xdaslog-9.3.0.0000-169.x86_64: install failed
Esto se produce cuando falla la descompresión del RPM novell-edirectory-xdaslog-<version> en /opt/novell porque un usuario que no es raíz no tiene el acceso necesario a este directorio.[OCTCR56A647216]
Solución: el error no afecta a ninguna funcionalidad y puede ignorarlo.
8.6 Se notifica un error en el registro de inicio de PostgreSQL
Problema: al configurar los componentes de Identity Applications e Identity Reporting en la base de datos PostgreSQL, los usuarios pueden encontrarse con los siguientes errores en los registros de inicio:
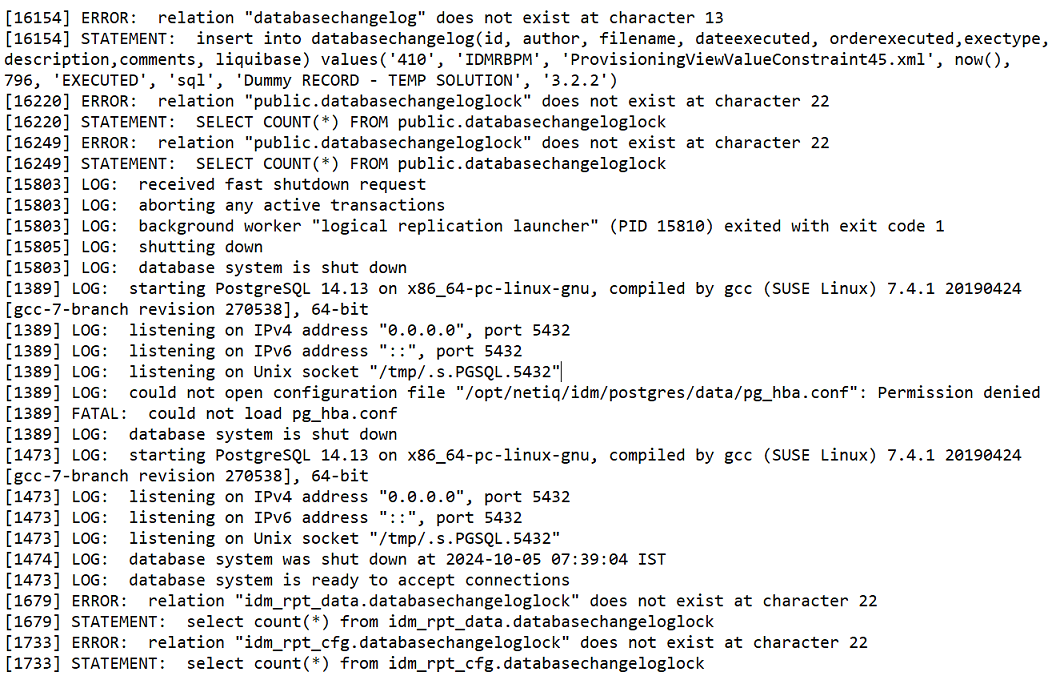
[OCTCR56A662182]
Solución: el error no afecta a ninguna funcionalidad y puede ignorarlo.
8.7 Se notifica un error en el archivo de registro de actualización
Problema: tras actualizar OpenText Identity Manager a 24.4 (v4.10), los usuarios pueden encontrarse con los siguientes errores relacionados con SSPR en el archivo idmupgrade.log:
ERROR password.pwm.util.cli.MainClass - 5083 ERROR_ENVIRONMENT_ERROR (unable to establish operating environment: file for option 'outputFile' at '/opt/netiq/idm/apps/sspr/sspr_data/SSPRConfiguration.xml' already exists)
[OCTCR56A662286]
Solución: el error no afecta a ninguna funcionalidad de SSPR y puede ignorarlo.
8.8 Se notifica un error en el archivo de registro de Catalina
Problema: Tras instalar o actualizar a OpenText Identity Manager 24.4 (v4.10), los usuarios pueden encontrarse con un error al iniciar Tomcat. El error se notifica en el archivo de registro catalina.out.
[RPT-CORE] Error validating report configuration schema.com.netiq.persist.PersistenceException: java.lang.RuntimeException: Cannot use default schema name idm_rpt_cfg on Microsoft SQL Server because the login schema of the current user (dbo) is different and MSSQL does not support setting the default schema per session.
Este problema se produce cuando el motor de Identity Manager e Identity Reporting se han establecido en una configuración de servidor distribuido en la base de datos MS SQL 2019. [OCTCR56A667011]
Solución: el error no afecta a ninguna funcionalidad y puede ignorarlo.
8.9 La utilidad de línea de comandos DirXML muestra un error después de la actualización
Problema: tras actualizar OpenText Identity Manager a la versión 24.4 (v4.10), los usuarios pueden encontrarse con el siguiente error de LDAP al iniciar la utilidad de línea de comandos DirXML:
Connection lost waiting for results from 10.71.142.57:636 (91) Connect Error javax.net.ssl.SSLException: Unexpected error: java.security.InvalidAlgorithmParameterException: the trustAnchors parameter must be non-emp
Este problema se produce cuando OpenText Identity Manager se ha configurado para funcionar en el modo habilitado para FIPS. [Problema: OCTCR56A669101]
Solución: el error no afecta a ninguna funcionalidad y puede ignorarlo.
8.10 Error al actualizar SSPR con Identity Applications
Problema: si Identity Applications y Self Service Password Reset (SSPR) se encuentran en el mismo servidor, los usuarios pueden encontrarse con un error de operación de E/S durante la actualización del servicio SSPR. Este error puede producirse al actualizar de la versión 4.8.x a la 24.4 (v4.10) en Linux. [OCTCR56A670098]
Solución: el error no afecta a ninguna funcionalidad y puede ignorarlo.
8.11 Formato de almacén de claves no válido: error durante la actualización
Problema: al actualizar OpenText Identity Manager en el modo habilitado para FIPS, los usuarios pueden encontrarse con el siguiente error al importar el certificado de clave pública reCAPTCHA al almacén de claves:
keytool error: java.io.IOException: Invalid keystore format
[Problema: OCTCR56A671139]
Solución: importe el certificado de clave pública del archivo cacerts en el almacén de claves idm.bcfks mediante el siguiente comando:
keytool -importkeystore -srckeystore /opt/netiq/common/jre/lib/security/cacerts -srcstorepass changeit -srcstoretype BCFKS -destkeystore /opt/netiq/idm/apps/tomcat/conf/idm.bcfks -deststorepass novell -deststoretype BCFKS -providerclass org.bouncycastle.jcajce.provider.BouncyCastleFipsProvider -providerpath $CLASSPATH --noprompt
8.12 Aparece un error durante la actualización del motor de Identity Manager
Problema: al actualizar el motor de OpenText Identity Manager en el modo habilitado para FIPS, los usuarios pueden encontrarse con la siguiente excepción en Linux y Windows:
LDAPException: Error configuring LDAP SSL/TLS. (82) Local Errorjava.security.KeyStoreException: BCFKS not found
[Problema: OCTCR56A670109]
Solución: el error no afecta a ninguna funcionalidad y puede ignorarlo.
8.13 El instalador de Windows muestra un error
Problema: tras instalar los componentes de OpenText Identity Manager 24.4 (v4.10), aparece el siguiente error al iniciar Tomcat: SEVERE [main] org.apache.catalina.util.LifecycleBase.handleSubClassException Failed to start component [Connector["ajp-nio-<IP_address>-8010"]]
Este problema se produce durante una instalación nueva y después de actualizar a OpenText Identity Manager 24.4 (v4.10). [Problema: OCTCR56A607041]
Solución: esto no provoca ninguna pérdida de funcionalidad. Sin embargo, si desea resolver el problema, suprima la siguiente línea del archivo server.xml:
<Connector port="8010" protocol="AJP/1.3" redirectPort="8543"/>
El archivo server.xml está disponible en C:\NetIQ\idm\apps\tomcat\conf.
8.14 Las propiedades dirxml_remote y RLConsole muestran una versión obsoleta del producto
Problema: al instalar o actualizar el cargador remoto a través de Identity_Manager_4.10.0_RL_Windows.iso o Identity_Manager_4.10.0_RL_Linux.iso, es posible que observe que la no cambia en la ventana de . Sigue apareciendo la versión . Aparece el mismo problema en las propiedades de . [Problema: OCTCR56A608072]
Solución: esto no afecta a la funcionalidad del cargador remoto. Puede comprobar la en la misma ventana para confirmar si el cargador remoto se ha instalado correctamente.
8.15 OpenText Identity Manager no refleja los cambios realizados en la opción Usar TLS SMTP de OpenText Identity Console
Problema: al configurar un servidor de correo electrónico en OpenText Identity Console, si habilita o inhabilita el atributo notSMTPUseTLS para la plantilla de notificación por defecto en la vista de árbol, es posible que el mismo valor no esté disponible en la página Aprobación basada en correo electrónico de OpenText Identity Manager. Sin embargo, la selección se guarda y el servidor de correo electrónico se actualiza según sus preferencias.
Esta discrepancia se produce porque el atributo LDAP notfSMTPUseTLS se actualiza de forma diferente en Identity Applications y en OpenText Identity Console. Cuando se realiza el cambio en OpenText Identity Console, el atributo se actualiza directamente. Sin embargo, al cambiar el valor en de la página Aprobación basada en correo electrónico de OpenText Identity Manager, se actualiza la propiedad com.netiq.rbpm.smtp.tls en el archivo ism-configuration.properties. Sin embargo, el valor que seleccione en OpenText Identity Console se aplicará, aunque no aparezca en la página Aprobación basada en correo electrónico de OpenText Identity Manager. [Problema: OCTCR56A585739]
Solución: para garantizar un comportamiento coherente, puede modificar el valor en la opción de la página Aprobación basada en correo electrónico de Identity Manager según el valor que seleccione en Identity Console.
8.16 Faltan los botones del organigrama en las jerarquías de relaciones de nivel 2 o superior
Problema: En las relaciones de nivel 2 o superior, el organigrama no muestra las opciones para elegir una relación que se desee ver, para desplazarse al siguiente nivel en la jerarquía de relaciones, para enviar mensajes de correo electrónico ni para ver más información acerca de esa entidad. Este problema se observa cuando la profundidad jerárquica en se establece en un nivel 2 (o superior). [Problema: OCTCR56A585426]
Solución: para ver los botones del organigrama corporativo en las relaciones de nivel 2 (o superior), busque el usuario o la entidad de nivel 2 en el organigrama corporativo.
8.17 El cargador remoto informa de una contraseña de objeto de controlador no válida después de la actualización
Problema: después de actualizar el cargador remoto la versión 24.4 (v4.10) en Windows, no es posible conectarse al controlador de Active Directory mediante la contraseña de autenticación básica. [Problema: OCTCR56A584022]
Solución: después de actualizar Identity Manager a la versión 24.4 (v4.10), realice los siguientes pasos:
-
Detenga la instancia del cargador remoto en el servidor del cargador remoto.
-
Restablezca la contraseña del objeto de controlador y la contraseña del cargador remoto.
-
Inicie la instancia del cargador remoto para el controlador de Active Directory.
8.18 Error de observación: error de reconfiguración de StatusLogger en el archivo de registro de Catalina
Problema: después de instalar OpenText Identity Manager 24.4 (v4.10) en Windows, puede aparecer el siguiente mensaje de error en los registros de catalina.out:
ERROR StatusLogger Reconfiguration failed: No configuration found for '<xxxxxxxx>' at 'null' in 'null' (Error de reconfiguración de StatusLogger: no se encuentra ninguna configuración para <xxxxxxxx> en "null" en "null")
[Problema: OCTCR56A584800]
Solución: el error no afecta a ninguna funcionalidad y puede ignorarlo.
8.19 Problemas del creador de formularios
Es posible que aparezcan los siguientes problemas al trabajar con formularios JSON en el creador de formularios:
Los mensajes de validación de campos no son claros
Problema: los mensajes de validación de campos del formulario notifican a los usuarios cuando introducen un valor no válido o inaceptable en un campo. Por lo general, estos mensajes se componen de un par de clave-valor con el valor destinado a su visualización por parte del usuario. Sin embargo, en esta versión, los campos del formulario muestran claves en lugar de los valores correspondientes. Por ejemplo, al introducir una dirección de correo electrónico no válida, se muestra invalid_email en lugar de Email must be a valid email.
[Problema: OCTCR56A598009]
Solución: para añadir los mensajes en inglés:
-
Inicie el creador de formularios.
-
Haga clic en el icono
 .
-
Haga clic en para expandirlo.
-
Añada una coma final y los pares de clave-valor de los mensajes a la última línea.
Por ejemplo:
{ "Submit": "", "error": "Please fix the following errors before submitting.", "invalid_date": "{{field}} is not a valid date.", "invalid_email": "{{field}} must be a valid email.", "invalid_regex": "{{field}} does not match the pattern {{regex}}.", "mask": "{{field}} does not match the mask.", "max": "{{field}} cannot be greater than {{max}}.", "maxLength": "{{field}} must be shorter than {{length}} characters.", "min": "{{field}} cannot be less than {{min}}.", "minLength": "{{field}} must be longer than {{length}} characters.", "next": "Next", "pattern": "{{field}} does not match the pattern {{pattern}}", "previous": "Previous", "required": "{{field}} is required" } -
Haga clic en .
El creador de formularios se bloquea al desplazarse
Problema: el creador de formularios se bloquea de vez en cuando al desplazarse por los formularios JSON en las vistas y . Este problema se observa en dos situaciones:
-
Al trabajar con un formulario JSON que contiene muchas funciones y métodos.
-
Cuando la resolución de la pantalla presenta un valor distinto al recomendado por el sistema.
[Problema: OCTCR56A602415]
Solución: no hay ninguna solución disponible. Puede reiniciar el creador de formularios.
El componente Botón no funciona
Problema: tras actualizar a Designer 4.9, el componente Botón de los formularios JSON no funciona para las acciones de aprobación y petición. [Problema: OCTCR56A604329]
Solución: realice los siguientes pasos:
-
Vaya a la pestaña .
-
Copie la lógica especificada en los cambios o .
-
Cambie la a personalizada.
-
Especifique la lógica copiada de Paso 2.
-
Haga clic en .
Problemas relacionados con el componente de árbol
Es posible que encuentre los siguientes problemas con el componente de árbol en el creador de formularios:
-
Los campos muestran un error de validación no matriz en el formulario . Este error se produce cuando el componente de árbol se ha configurado para mostrar un valor por defecto. No puede enviar el formulario hasta que resuelva el error de validación. [Problema: OCTCR56A585664]
Para resolver el error, cambie el valor por defecto por el ID de ese campo en la vista .
-
La funcionalidad de expansión de un componente de árbol no presenta el comportamiento esperado. El formulario no permite expandir o seleccionar un subcontenedor.
-
Al seleccionar un contenedor o un subcontenedor, el campo muestra el valor de dn en lugar del nombre.
El siguiente ofrece datos de ejemplo del componente de árbol:
{ "dn": "unique id", "name": "container data", "data": "any meta-data attached with the container", "subContainers": [ { "dn": "id1", "name": "container data1", "icon": "glyphicon glyphicon-cloud" }, { "dn": "id2", "name": "container data2", "data": "any meta-data attached with the container", "subContainers": [ { "dn": "id3", "name": "container data3", "icon": "glyphicon glyphicon-cloud" } ] } ] }Si se selecciona la opción en la , el campo muestra unique id en lugar de container data. [Problema: OCTCR56A603396]