29.2 Verwenden der Treibersatzverbindung mehrerer Server
In diesem Szenario verwenden mindestens zwei Identity Manager-Server denselben Treibersatz, wobei ein Server in der AWS-Cloud und der andere am Unternehmensstandort installiert ist. Dazu gehören vollständige Replikationsserver, die über die Replikationskanäle des Identitätsdepots die Identitäten über die VPN-Verbindung synchronisieren. Der Identity Manager-Server, der im Unternehmensnetzwerk oder in der AWS-Cloud ausgeführt wird, synchronisiert die Identitäten zwischen den entsprechenden verbundenen Anwendungen.
Abbildung 29-2 Hybridszenario mit Treibersatzverbindung mehrerer Server
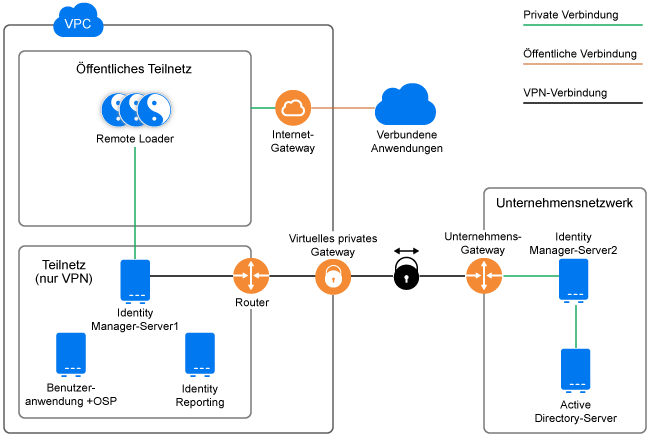
Bei dieser Konfiguration wird die VPN-Verbindung nur für die Synchronisierung der Deltaänderungen zwischen den Identity Manager-Servern auf beiden Seiten verwendet.
Mit gefilterter Replikation
Dies ist eine Variante des Szenarios mit einem Treibersatz mehrerer Server und enthält eine gefilterte Lese-Schreib-Replikation der Datenpartition auf dem Server in der AWS-Cloud. Für die Treibersatzpartition sollten Sie immer die vollständige Replikationspartition auf beiden Seiten verwenden.
Abbildung 29-3 Hybridszenario mit kontrollierter Replikation
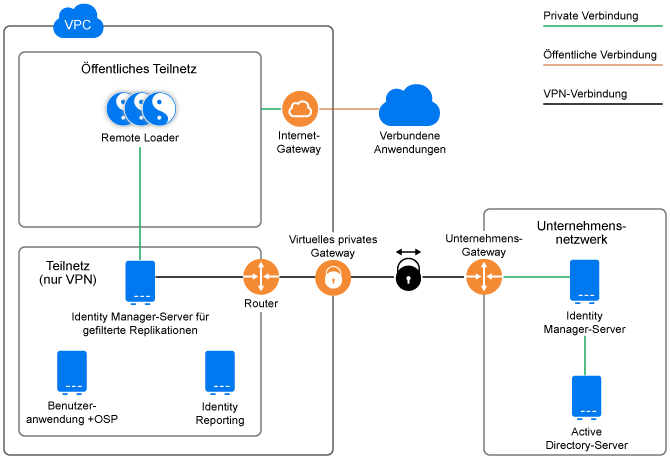
In diesem Szenario besteht mehr Kontrolle über die zu synchronisierenden Attribute. Beispielsweise wird dadurch verhindert, dass sensible Attribute mit dem Identity Manager-Server in der AWS-Cloud synchronisiert werden.