X Bereitstellen von OpenText Identity Manager-Containern auf dem Microsoft Azure Kubernetes Service
Mit dieser Version können Sie OpenText Identity Manager-Container auf Microsoft Azure Kubernetes Service bereitstellen. Das Bereitstellen von OpenText Identity Manager-Containern wird mit Hilfe von Terraform- und Helm-Diagrammen automatisiert.
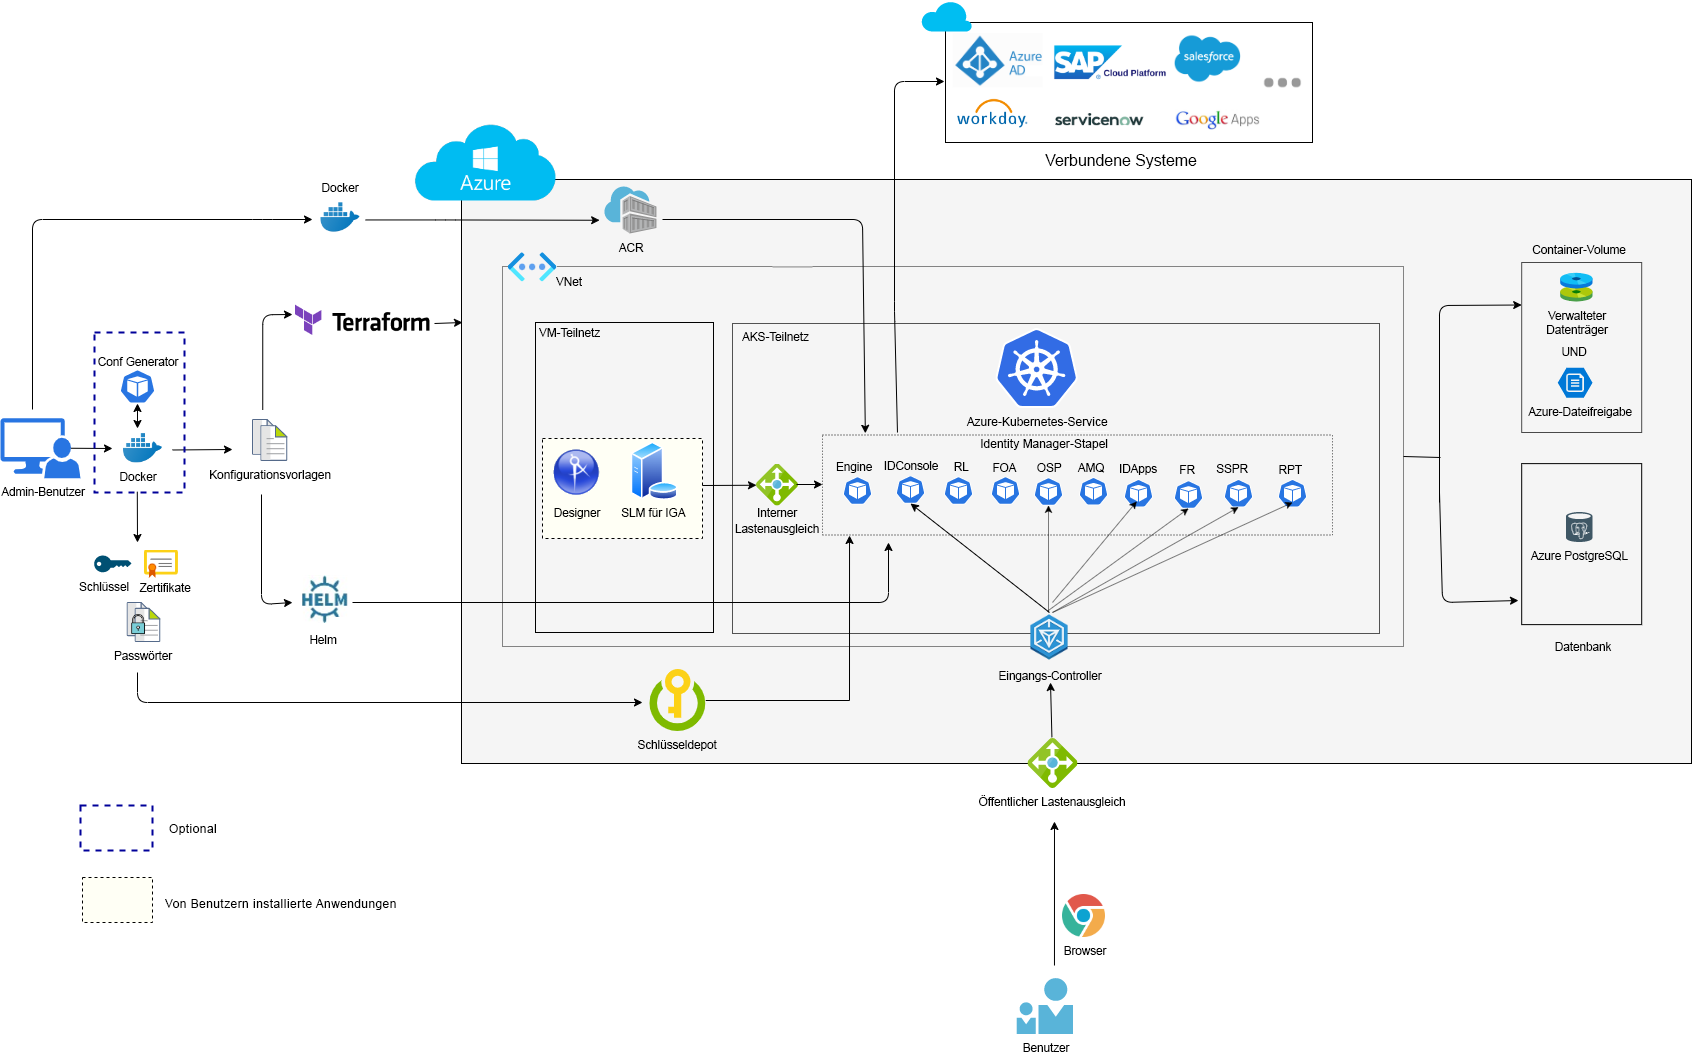
Die folgende Abbildung zeigt eine Architekturansicht für das Bereitstellen von Containern auf Azure.
-
Die Datei ACRcreate.sh erstellt eine neue Azure-Container-Registrierung und ermöglicht es Benutzern, die Docker-Images auf das Azure-Portal hochzuladen/dort zu speichern.
-
Das OpenText Identity Manager Configuration Generator-Image wird verwendet, um die unten aufgeführten Aufgaben auszuführen:
-
Generieren von Konfigurationsdateien (Terraform-Dateien und Helm-Diagramme)
-
Erstellen einer Azure-Ressourcengruppe
-
Erstellen eines Schlüsseldepots unter der Azure-Ressourcengruppe
-
Übertragen aller sensiblen Daten in das Schlüsseldepot
-
-
Mit Terraform-Skripten können Benutzer Infrastrukturen festlegen, beispielsweise:
-
Netzwerkerstellung
-
Azure PostgreSQL (optional)
-
Azure Kubernetes Service (AKS)
-
-
Mit Helm-Diagrammen können Benutzer die OpenText Identity Manager-Container innerhalb des Azure Kubernetes-Clusters bereitstellen.
-
NGINX Ingress Controller fungiert als Reverse-Proxy für den Zugriff auf die OpenText Identity Manager-Webanwendungen (einschließlich Identity Applications, Identity Reporting und OpenText Identity Console usw.), die innerhalb des AKS-Clusters ausgeführt werden.
-
Eine einzelne Domäne (z. B. identitymanager.eastus.cloudapp.azure.com) muss erworben werden.
-
Dieselbe Domäne wird dem Nginx-Ingress-Controller zugewiesen.
-
-
Das interne Lastausgleichsprogramm wird für die interne Kommunikation zwischen Engine-Docker-Host und Kubernetes-Cluster verwendet.
-
Der persistente Speicher wird dynamisch erstellt und in die gesamte Infrastruktur eingebunden.
-
Identity Applications und Reporting können so konfiguriert werden, dass sie die von Azure bereitgestellte Azure PostgreSQL-Datenbank verwenden.
-
Designer und Sentinel Log Management (SLM) für Identity Governance Administration sollten nach der Ausführung von Terraform manuell vom Benutzer bereitgestellt werden.
Überblick
Lesen Sie zur Planung der Bereitstellung von OpenText Identity Manager-Containern auf dem Azure Kubernetes-Cluster die folgenden Abschnitte: