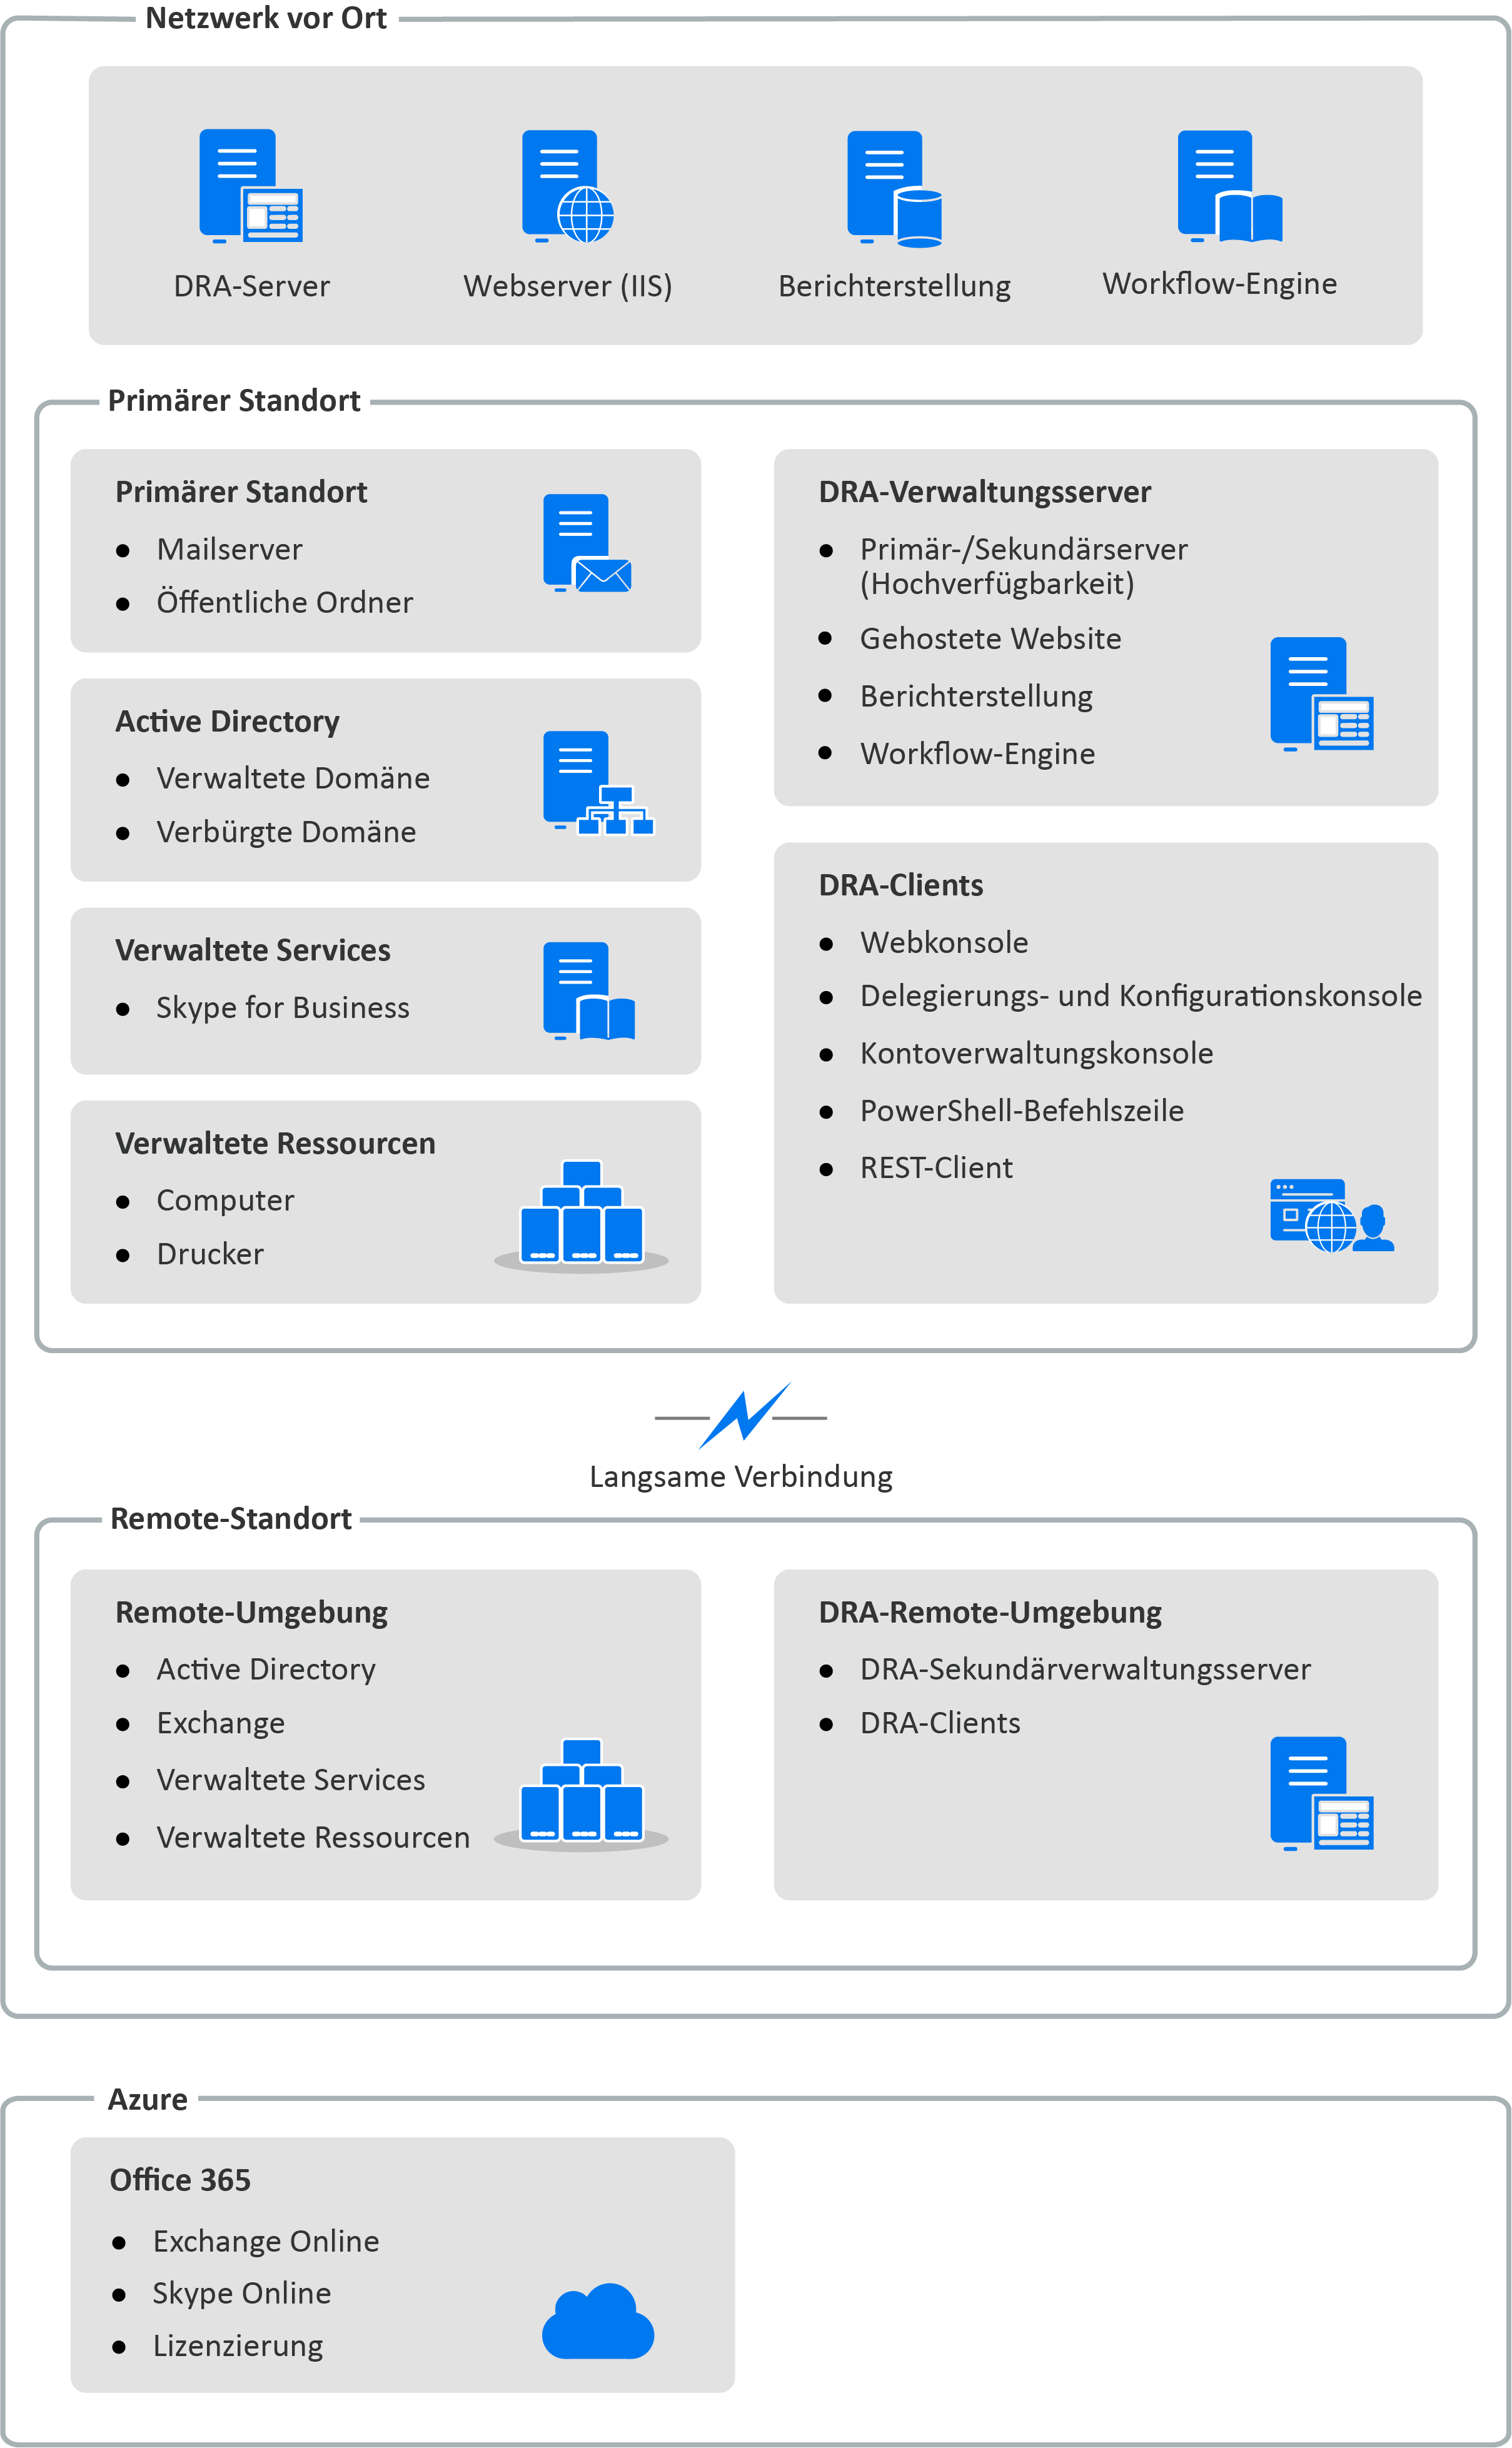
Die Komponenten von DRA, mit denen Sie den berechtigten Zugriff verwalten, umfassen Primär- und Sekundärserver, Administratorkonsolen, Berichterstellungskomponenten und die Aegis-Workflow-Engine zum Automatisieren von Workflowprozessen.
Die folgende Tabelle zeigt die typischen Benutzeroberflächen und Verwaltungsserver, die von den einzelnen Benutzertypen in DRA verwendet werden:
|
DRA-Benutzertyp |
Benutzeroberflächen |
Verwaltungsserver |
|---|---|---|
|
DRA-Administrator (Person, die die Produktkonfiguration pflegt) |
Delegierungs- und Konfigurationskonsole |
Primärserver |
|
DRA Reporting Center Setup (NRC) CLI (optional) DRA-ADSI-Anbieter (optional) |
Sekundärserver |
|
|
Gelegentlicher Helpdesk-Administrator |
Konto- und Ressourcenverwaltungskonsole |
Sekundärserver |
|
Gelegentlicher Helpdesk-Administrator |
Webkonsole |
Jeder DRA-Server, auf dem DRA-REST installiert ist |
Der DRA-Verwaltungsserver speichert Konfigurationsdaten (zu Umgebung, delegiertem Zugriff und Richtlinie), führt Bedieneraufgaben, automatisierte Aufgaben und die Revision der systemweiten Aktivität aus. Der Server unterstützt verschiedene Clients auf Konsolenebene und API-Ebene und wurde zur Bereitstellung von hoher Verfügbarkeit für sowohl Redundanz als auch geographische Isolierung durch ein Multi-Master-Set (MMS)-Skalierungsmodell konzipiert. In diesem Modell erfordert jede DRA-Umgebung einen primären DRA-Verwaltungsserver, der mit mehreren zusätzlichen, sekundären DRA-Verwaltungsservern synchronisiert wird.
Wir empfehlen dringend, Verwaltungsserver nicht auf Active Directory-Domänencontrollern zu installieren. Stellen Sie sicher, dass für jede von DRA verwaltete Domäne mindestens ein Domänencontroller am gleichen Standort wie der Verwaltungsserver vorhanden ist. Standardmäßig greift der Verwaltungsserver für alle Schreib- und Lesevorgänge auf den am nächsten liegenden Domänencontroller zu. Für Site-spezifische Aufgaben wie das Zurücksetzen von Passwörtern können Sie einen Site-spezifischen Domänencontroller zum Ausführen des Vorgangs angeben. Eine bewährte Vorgehensweise ist die Verwendung eines dedizierten sekundären Verwaltungsservers für Berichterstellung, Stapelverarbeitung und automatisierte Workloads.
Die Delegierungs- und Konfigurationskonsole ist eine installierbare Benutzeroberfläche, die Systemadministratoren Zugriff auf die Konfigurations- und Verwaltungsfunktionen von DRA bietet.
Delegierungsmanagement: Ermöglicht das granulare Festlegen und Zuweisen von Zugriff für Hilfsadministratoren auf verwaltete Ressourcen und Aufgaben.
Richtlinien- und Automatisierungsmangement: Ermöglicht das Definieren und Erzwingen von Richtlinien zur Gewährleistung der Einhaltung von Standards und Konventionen in der Umgebung.
Konfigurationsmanagement: Ermöglicht das Aktualisieren von DRA-Systemeinstellungen und Optionen, Hinzufügen von Anpassungen und Konfigurieren von verwalteten Services (Active Directory, Exchange, Office 365 usw.).
Die Konto- und Ressourcenverwaltungskonsole ist eine installierbare Benutzeroberfläche für DRA-Hilfsadministratoren zum Anzeigen und Verwalten delegierter Objekte verbundener Domänen und Services.
Die Webkonsole ist eine webbasierte Benutzeroberfläche, die DRA-Hilfsadministratoren schnellen und einfachen Zugriff zum Anzeigen und Verwalten delegierter Objekte verbundener Domänen und Services bietet.
Der Administrator kann das Aussehen und die Verwendung der Webkonsole mit benutzerdefiniertem Unternehmens-Branding und benutzerdefinierten Objekteigenschaften anpassen. Außerdem kann er die Integration mit Change Guardian-Servern konfigurieren, um die Revision von Änderungen außerhalb von DRA zu aktivieren.
Der DRA-Administrator kann außerdem automatisierte Workflowformulare erstellen und bearbeiten, um automatisierte Routineaufgaben durch Auslöser auszuführen.
Der Unified-Änderungsverlauf ist eine weitere Funktion der Webkonsole. Sie ermöglicht die Integration mit Änderungsverlaufservern zum Prüfen von Änderungen, die außerhalb von DRA an AD-Objekten vorgenommen werden. Folgende Optionen sind für den Änderungsverlaufsbericht verfügbar:
Änderungen an ...
Änderungen durch ...
Postfach erstellt von ...
Benutzer-, Gruppen- und Kontakt-Email-Adresse erstellt von ...
Benutzer-, Gruppen- und Kontakt-Email-Adresse gelöscht von ...
Virtuelles Attribut erstellt von ...
Objekte verschoben von ...
Die DRA-Berichterstellung bietet integrierte, anpassbare Schablonen für das DRA-Management und Details der mit DRA verwalteten Domänen und Systeme:
Ressourcenberichte für AD-Objekte
AD-Objektdatenberichte
AD-Zusammenfassungsberichte
DRA-Konfigurationsberichte
Exchange-Konfigurationsberichte
Office 365 Exchange Online-Berichte
Detaillierte Berichte zu Aktivitätstrends (nach Monat, Domäne und Spitze)
Zusammenfassende DRA-Aktivitätsberichte
DRA-Berichte können zur bequemen Verteilung an die entsprechenden Personen und Gruppen über SQL Server Reporting Services geplant und veröffentlicht werden.
DRA lässt sich mit der Aegis-Workflow-Engine integrieren, um automatisierte Workflowaufgaben über die Webkonsole auszuführen. Die Hilfsadministratoren können den Workflowserver konfigurieren und angepasste Workflowautomatisierungsformulare ausführen und anschließend den Status dieser Workflows anzeigen. Weitere Informationen zur Workflow-Engine finden Sie auf der DRA-Dokumentations-Website.