4.1 Grundlegendes zum dynamischen Delegierungsmodell
Mit DRA können Sie den administrativen Zugriff auf Ihr Unternehmen innerhalb des Kontexts eines Delegierungsmodells verwalten. Das Delegierungsmodell bietet Ihnen die Möglichkeit, einen Zugriff mit den „geringsten Berechtigungen“ für Hilfsadministratoren einzurichten. Es stellt dazu einen dynamischen Satz an Steuerungskomponenten bereit, die an die Änderungen und Entwicklungen im Unternehmen angepasst werden können. Mit dem Delegierungsmodell können Sie eine Zugriffssteuerung für den administrativen Zugriff einrichten, die besser an die Art und Weise, wie in Ihrer Organisation gearbeitet wird, angepasst ist:
-
Flexible Regeln bieten den Administratoren die Möglichkeit, Berechtigungen auf bestimmte verwaltete Objekte basierend auf Geschäftsanforderungen anstelle auf der Unternehmensstruktur zu begrenzen.
-
Die rollenbasierte Delegierung gewährleistet, dass Berechtigungen auf konsistente Weise gewährt werden, und vereinfacht die Bereitstellung.
-
Die Zuweisung der Berechtigungen kann von einem einzigen Standort aus für Domänen, Cloud-Mandanten und verwaltete Anwendungen verwaltet werden.
-
Granulare Befugnisse bietet Ihnen die Möglichkeit, den spezifischen Zugriff für Hilfsadministratoren maßgeschneidert festzulegen.
4.1.3 Beispiele der Verarbeitung von Delegierungszuweisungen durch DRA
Die folgenden Beispiele beschreiben übliche Szenarien der Bewertung des Delegierungsmodells durch DRA während der Verarbeitung einer Anforderung:
Beispiel 1: Ändern eines Benutzerpassworts
Wenn ein Hilfsadministrator versucht, ein neues Passwort für das Benutzerkonto „JSmith“ festzulegen, sucht der Verwaltungsserver alle ActiveViews, die „JSmith“ enthalten. Hierbei wird nach allen ActiveViews gesucht, die „JSmith“ direkt, über eine Platzhalterregel oder über eine Gruppenmitgliedschaft enthalten. Wenn eine ActiveView andere ActiveViews enthält, durchsucht der Verwaltungsserver auch diese zusätzlichen ActiveViews. Der Verwaltungsserver ermittelt, ob der Hilfsadministrator in einer dieser ActiveViews über die Befugnis Reset User Account Password (Benutzerkontopasswort zurücksetzen) verfügt. Wenn der Hilfsadministrator über die Befugnis Reset User Account Password (Benutzerkontopasswort zurücksetzen) verfügt, setzt der Verwaltungsserver das Passwort für „JSmith“ zurück. Wenn er nicht über die Befugnis verfügt, verweigert der Verwaltungsserver die Anforderung.
Beispiel 2: Überlappende ActiveViews
Eine Befugnis definiert die Eigenschaften eines Objekts, die ein Hilfsadministrator in der verwalteten Domäne bzw. im verwalteten Teilbaum anzeigen, ändern oder erstellen kann. Ein Objekt kann in mehreren ActiveViews enthalten sein. Diese Konfiguration wird als überlappende ActiveViews bezeichnet.
Im Falle von überlappenden ActiveViews können Sie verschiedene Befugnissätze über die gleichen Objekte kumulieren. Wenn Sie beispielsweise über eine ActiveView die Befugnis erhalten, Benutzerkonten zu einer Domäne hinzuzufügen, und über eine andere ActiveView die Befugnis haben, Benutzerkonten aus der gleichen Domäne zu löschen, können Sie in der Domäne sowohl Benutzerkonten hinzufügen als auch Benutzerkonten löschen. Hier sind die Befugnisse, die Sie für ein bestimmtes Objekt haben, kumulativ.
Das Prinzip der überlappenden ActiveViews und der sich daraus möglicherweise ergebenden höheren Befugnisse über Objekte in den ActiveViews ist von wesentlicher Bedeutung. Betrachten Sie die ActiveView-Konfiguration in der folgenden Abbildung.
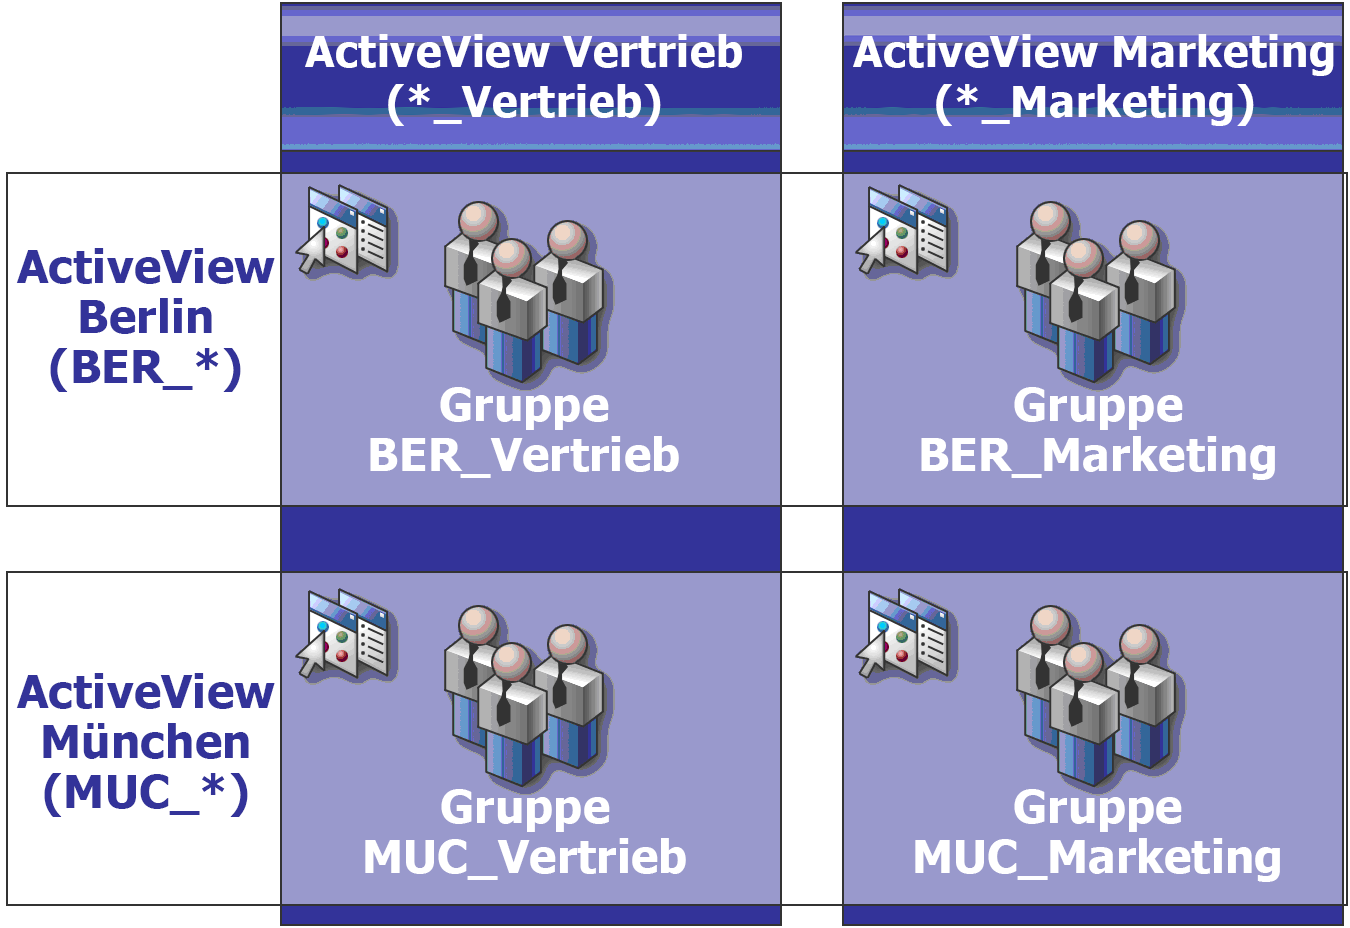
Die weißen Felder identifizieren die ActiveViews nach Standort: Berlin und München. Die dunklen Felder identifizieren die ActiveViews nach organisatorischer Funktion: Vertrieb und Marketing. In den Zellen sind die Gruppen dargestellt, die in jeder ActiveView enthalten sind.
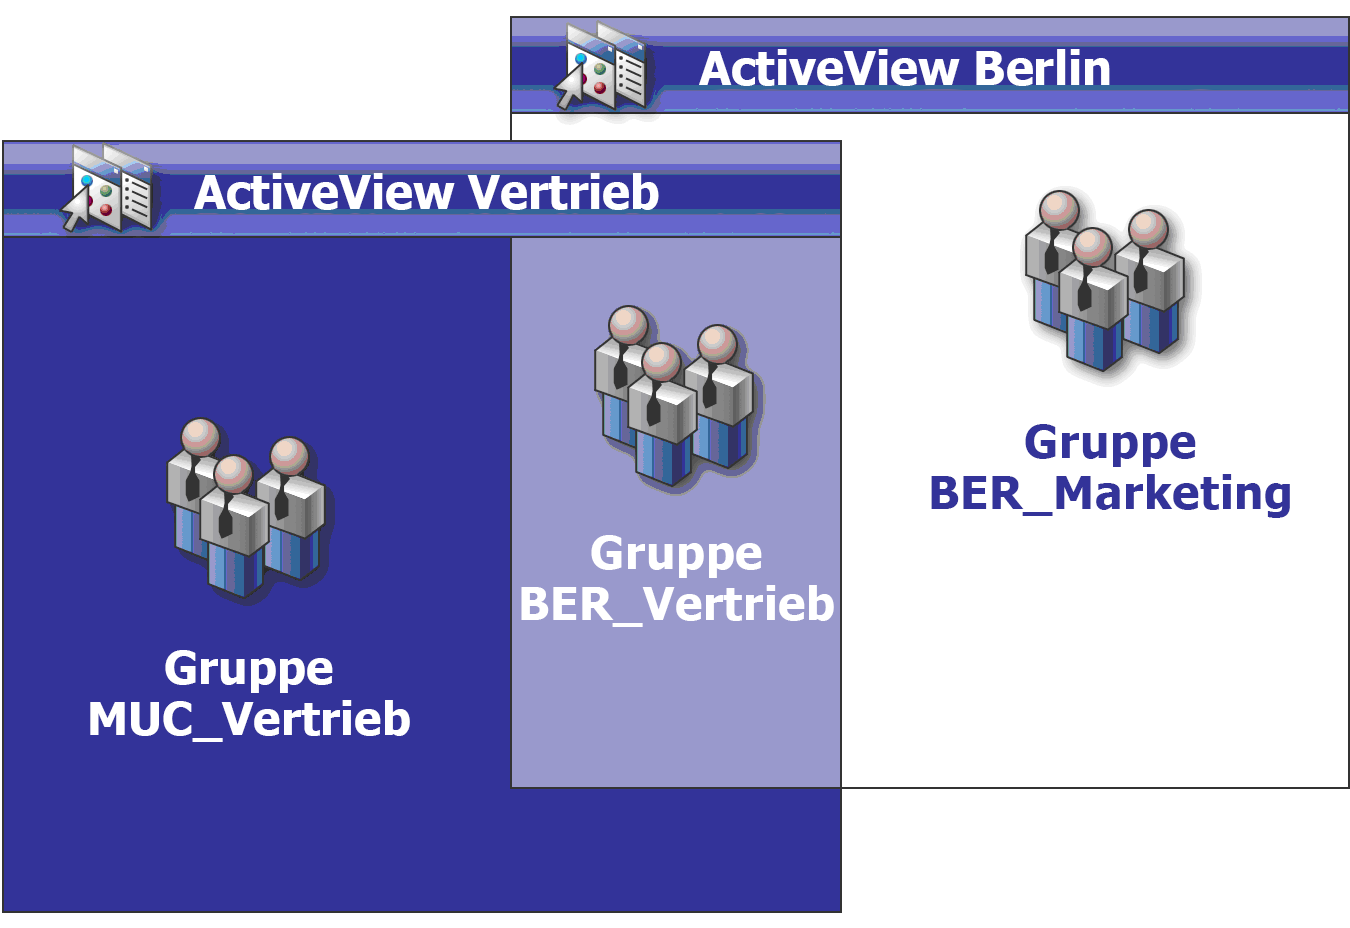
Die Gruppen BER_Vertrieb und MUC_Vertrieb sind beide in der ActiveView „Vertrieb“ enthalten. Wenn Sie über eine Befugnis in der ActiveView „Vertrieb“ verfügen, können Sie Mitglieder der Gruppe BER_Vertrieb und Mitglieder der Gruppe MUC_Vertrieb verwalten. Wenn Sie außerdem über die Befugnis für die ActiveView für Berlin verfügen, gelten diese zusätzlichen Befugnisse für die Gruppe BER_Marketing. Auf diese Weise werden Befugnisse bei überlappenden ActiveViews kumuliert.
Die Überlappung von ActiveViews ermöglicht das Erstellen eines leistungsfähigen, flexiblen Delegierungsmodells. Diese Funktion kann jedoch auch unerwünschte Konsequenzen haben. Planen Sie die ActiveViews mit Bedacht, um sicherzustellen, dass jeder Hilfsadministrator nur über die beabsichtigten Befugnisse über ein Benutzerkonto, eine Gruppe, eine organisatorische Einheit, einen Kontakt oder eine Ressource verfügt.
Gruppen in mehreren ActiveViews
In diesem Beispiel ist die Gruppe BER_Vertrieb in mehreren ActiveViews enthalten. Die Mitglieder der Gruppe BER_Vertrieb sind in der ActiveView „Berlin“ enthalten, weil der Gruppenname mit der Regel BER_* der ActiveView übereinstimmt. Gruppe ist auch in der ActiveView „Vertrieb“ enthalten, weil der Gruppennamen mit der Regel *_Vertrieb übereinstimmt. Indem sie eine Gruppe in mehrere ActiveViews einschließen, können Sie verschiedenen Hilfsadministratoren unterschiedliche Befugnisse zum Verwalten derselben Objekte gewähren.
Befugnisse in ActiveViews
Angenommen, es gibt den Hilfsadministrator „JSmith“, der für die ActiveView „Berlin“ über die Befugnis Modify General User Properties (Allgemeine Benutzereigenschaften bearbeiten) verfügt. Diese erste Befugnis erlaubt „JSmith“, alle Eigenschaften auf der Registerkarte „Allgemein“ im Eigenschaftenfenster eines Benutzers bearbeiten. „JSmith“ verfügt in der ActiveView „Vertrieb“ über die Befugnis Modify User Profile Properties (Benutzerprofileigenschaften ändern). Diese zweite Befugnis erlaubt „JSmith“, alle Eigenschaften auf der Registerkarte „Profil“ im Eigenschaftenfenster eines Benutzers bearbeiten.
Die folgende Abbildung präsentiert die Befugnisse von „JSmith“ über jede Gruppe.
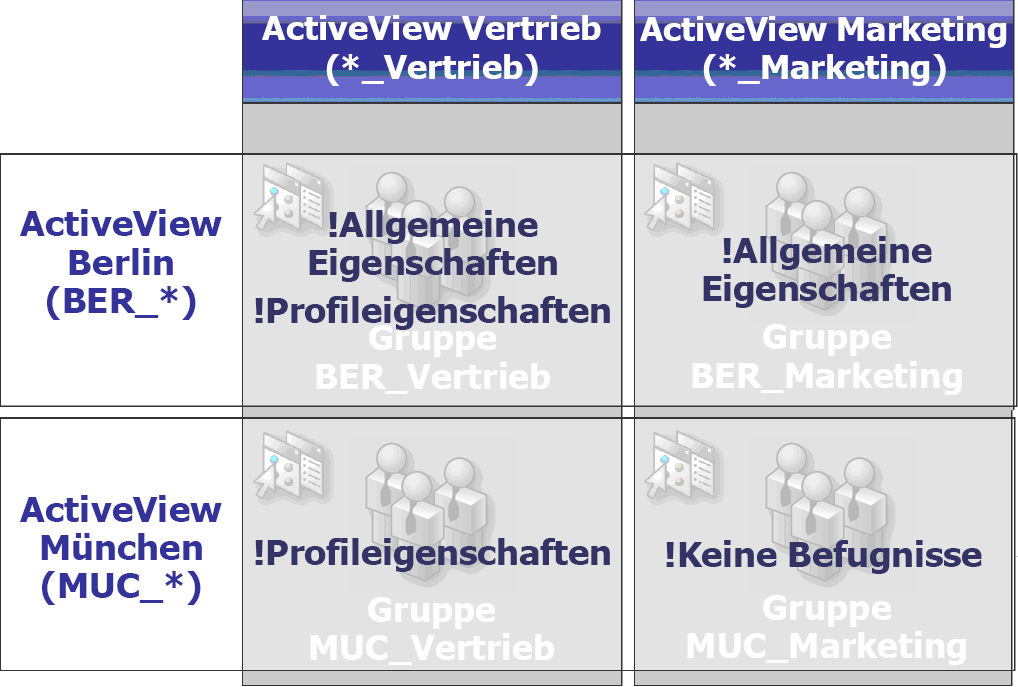
„JSmith“ verfügt über die folgenden Befugnisse:
-
Allgemeine Eigenschaften in der ActiveView „BER_*“
-
Profileigenschaften in der ActiveView „*_Vertrieb“
Durch die Befugnisdelegierung in diesen überlappenden ActiveViews kann „JSmith“ die allgemeinen Eigenschaften und die Profileigenschaften der Gruppe „BER_Vertrieb“ ändern. „JSmith“ verfügt also über alle Befugnisse, die in allen ActiveViews für die Gruppe „BER_Vertrieb“ gewährt werden.