Produktbemærkninger til OpenText™ Identity Manager CE 24.4 (v4.10)

Januar 2025

OpenText Identity Manager 24.4 (v4.10) indeholder nye funktioner og forbedringer, øger anvendeligheden og løser flere tidligere problemer. Opdateringerne i denne version er kumulative. De inkluderer softwarerettelser og forbedringer af den aktuelle version samt tidligere udgivne rettelser fra servicepakker, programrettelser og hotfixes. Mange af disse forbedringer blev foretaget som en direkte reaktion på forslag fra vores kunder. Tak, fordi vi måtte låne din tid og for værdifuld input. Vi håber, at du fortsat vil hjælpe os med at sikre, at vores produkter imødekommer alle dine behov. Du kan offentliggøre feedback i Identity Manager-gruppeforummer på OpenText-forummer, vores onlinegruppe, der også inkluderer produktoplysninger, blogge og links til nyttige ressourcer.

Du kan finde oplysninger om nyheder i tidligere versioner i afsnittet "Tidligere versioner" på webstedet med dokumentation til OpenText Identity Manager.

Du kan finde flere oplysninger om denne version og de seneste produktbemærkninger på siden med dokumentation.

Hvis du vil downloade dette produkt, skal du gå til portalen Software License and Download.

1.0 Nyheder

Denne version indeholder bl.a. følgende forbedringer:

Du kan finde flere oplysninger om de nye funktioner i OpenText Identity Manager 24.4 (v4.10) Designer i Produktbemærkninger til OpenText™ Identity Manager CE 24.4 (v4.10) Designer.

1.1 Understøttelse af operativsystemer

Denne version tilføjer understøttelse af Red Hat Enterprise Linux (RHEL) 9.4-platformen. Du kan se en komplet liste over understøttede operativsystemer på siden Systemkrav til OpenText™ Identity Manager CE 24.4 (v4.10).

Du kan finde oplysninger om komponentpakker, databaser og browsere, der understøttes i denne version, under Understøttede komponentversioner.

1.2 Opdateringer af branding

Micro Focus er nu en del af OpenText. For at overholde OpenText-brandet opdateres produktets navn, dets komponenter og brugergrænseflader, logoer, referencer til firmanavn og dokumentation. Mekanismen til OpenText-versionsstyring bruger CY.Q-format (Kalenderår.Kvartal). Fra og med version 4.10 overholder Identity Manager OpenText-reglerne for versionsstyring. Identity Manager 4.10 kaldes OpenText Identity Manager 24.4 (v4.10).

1.3 Understøttelse af OpenSSL 3.0.15 med TLSv1.3

Fra og med denne version bruger OpenText Identity Manager OpenSSL 3.0.15. Når du installerer produktet, implementeres den nye version af OpenSSL, og TLSv1.3 bruges til kommunikation mellem komponenterne.

Hvis du opgraderer fra version 4.7.5, 4.8.x eller 4.9.x til 24.4 (v4.10), vil understøttelse af TLSv1.2 fortsat være tilgængelig. Hvis du vil aktivere TLSv1.3, skal du konfigurere TLSv1.3 for alle komponenter manuelt. Du kan finde flere oplysninger under Konfiguration af TLSv1.3 til Tomcat-tjenester.

VIGTIGT!Den TLS-version, der er angivet i Tomcat-filen server.xml, erstatter den TLS-version, der er angivet i komponenterne.

1.4 Forbedringer af installationsprogram

Denne version indeholder følgende forbedringer af installationsprogrammet:

  • En ny prompt om hovedadgangskode til nøglefil under konfiguration og opgradering af Identity Applications og Identity Reporting.

  • Automatiserede prompter til typisk konfiguration af OpenText Identity Console.

  • Tilføjelsen af SAP HANA-driveren i levering af OpenText Identity Manager 24.4 (v4.10)-drivere.

1.5 Forbedringer af Identity Applications: Visning af opgavehistorik

Nu kan brugerne se status for alle deres tidligere handlinger samlet ét sted. Indstillingen Opgavehistorik i menuen Opgave viser alle opgaver, som en bruger har udført, herunder anmodninger om tilladelser, der er blevet godkendt eller afvist. Denne funktion sporer brugernes udførelser af workflows og gør det nemt at gennemgå deres tidligere handlinger. Brugere med relevante roller, f.eks. klargøringsadministrator, kan også se andres opgavehistorik. Du kan finde flere oplysninger ved at klikke på hjælpeikonet på dashboardet.

BEMÆRK!I denne version inkluderer tilføjelse af en ny widget til dashboardet ikke indstillingen Opgavehistorik i IDM-kategorien.

2.0 Udfaset funktionalitet

Følgende funktioner er enten blevet fjernet, eller de er udfaset og vil blive fjernet i en fremtidig version:

2.1 Konfiguration af OSP til at bruge Avanceret godkendelse til tofaktorgodkendelse er udfaset

Fra og med denne version er konfiguration af OSP til at bruge Avanceret godkendelse til tofaktorgodkendelse udfaset. Du kan i stedet bruge SAML-godkendelse fra Avanceret godkendelse. Avanceret godkendelse tilbyder også mange andre godkendelsesmetoder, f.eks. kort, OATH OTP og ansigtsgenkendelse, under logonprocessen.

2.2 Angivelse af IP-adresse for værtsnavn er udfaset

Når du konfigurerer værtsnavnet for OpenText Identity Manager-komponenter, skal du bruge serverens fulde domænenavn (FQDN). Før denne udgivelse var både IP-adresse og FQDN tilladt, men fra og med denne version understøttes kun FQDN'er. Denne ændring påvirker ikke Identity Reporting, som fortsat accepterer enten IP-adresse eller FQDN til konfiguration.

3.0 Understøttede komponentversioner

Dette afsnit indeholder oplysninger om de understøttede versioner af komponenter.

3.1 OpenText Identity Manager-komponentversioner

Denne version indeholder følgende komponenter:

  • OpenText™ eDirectory 24.4 (v9.3)

  • OpenText™ Identity Console 24.4 (v1.9)

  • Identity Manager Engine 4.10

  • Identity Manager Remote Loader 4.10

  • Identity Manager Fan Out Agent 4.10

  • Designer til OpenText™ Identity Manager 24.4 (v4.10)

  • Identity Applications 24.4 (v4.10)

  • One SSO Provider (OSP) 6.7.7

  • Self Service Password Reset (SSPR) 4.8.0.1

  • Identity Manager Identity Reporting 24.4 (v7.4)

  • Sentinel Log Management til IGA 8.7.0.0 (til overvågning af hændelser)

  • OpenText™ Identity Manager-drivere

    BEMÆRK!

    • OpenText Identity Manager 24.4 (v4.10) er kun kompatibel med OpenText™ eDirectory™ 24.4 (v9.3) eller nyere.

    • OpenText Identity Manager 24.4 (v4.10) indeholder de nyeste versioner af understøttede drivere. Du kan finde flere oplysninger under Version leveret med 24.4 (v4.10) på siden OpenText Identity Manager-drivere.

3.2 Version af tredjepartskomponenter

I denne version tilføjes der understøttelse af følgende tredjepartskomponenter:

  • Zulu 11.76+21-CA

  • Apache Tomcat 9.0.96

  • PostgreSQL 14.14 (enkeltstående og beholdere)

  • OpenSSL 3.0.15

  • Nginx 1.24.0-1

  • ActiveMQ 5.18.4

3.3 Database

Alle produktkomponenter, herunder Identity Applications, er kompatible med Oracle 21c. Identity Reporting 24.4 (v7.4) understøtter dog fortsat Oracle 19c og 18c.

3.4 Webbrowser

Som minimum en af følgende browsere:

  • Google Chrome 131.0.6778.85/86

  • Mozilla Firefox 132.0.2

  • Apple Safari 17.4.1

  • Microsoft Edge 131.0.2903.63

4.0 Systemkrav

Du kan finde oplysninger om hardwarekrav og understøttede operativsystemer på siden Systemkrav til OpenText™ Identity Manager CE 24.4 (v4.10).

5.0 Løste problemer

Denne version inkluderer følgende softwarerettelser:

Komponent

Globalt id

Beskrivelse

Identity Applications

OCTCR56A582892

Driver til rolle- og ressourcetjeneste behandler ikke grupper, roller eller ressourcer konsekvent.


OCTCR56A583444

Når du søger efter roller, og du kombinerer flere søgekriterier, får du irrelevante resultater.


OCTCR56A583741

Når du opretter en brugerkontorettighed i Active Directory, kan dashboardet ikke vise en AD-rettighedsværdi, selv når du bruger stjernen (*) som jokertegn til søgning.


OCTCR56A583753

Indstillingen Rediger dashboard i Adgangsindstillinger fungerer ikke korrekt. Selv når en bestemt bruger eller rolle er angivet som tillidshaver for redigering af dashboard, forbliver indstillingen Rediger mit dashboard tilgængelig for alle brugere.


OCTCR56A583970

Brugere med rollen som klargøringsadministrator kan ikke se indstillingen Andre i Adgang > Tilladelser på dashboardet.


OCTCR56A584665

Egenskaben Aktivér oprydning af idpInstanceData-attribut for brugerprogramdriveren mislykkes. Som følge heraf kan brugerne ikke logge på, når attributten oidpInstanceData når sin grænse.


OCTCR56A584708

Når indstillingen Aktivér flertrådet rolle- og ressourcedriver er angivet til sand, stopper driveren til rolle- og ressourcetjenester med at spore sin egen log og registrerer i stedet alt i filen driverset.log, der er placeret på/var/log/idm/driverset.log.


OCTCR56A584712

Indstillingen Status for adgangskodesynkronisering vises ikke på siden Brugere, selv hvis en bruger, gruppe, rolle eller container er angivet som tillidshaver til at få vist denne indstilling på siden Adgangsindstillinger.

OCTCR56A584753

Redigering af en boolesk attribut for et brugerobjekt på siden Min profil gemmes ikke korrekt.


OCTCR56A584827

Hvis et workflow med en indlejret flowdatastruktur indeholder mange mellemrum, ignoreres det ikke, og programmet udskriver dem i sektionen med kommentarer til workflowet.


OCTCR56A584956

Attributten nrfAllowAprOveride fungerer ikke korrekt. Når en ressource, der kræver godkendelse, knyttes til en rolle, og en bruger anmoder om denne rolle, tildeles ressourcen uden at udløse godkendelsesprocessen.


OCTCR56A585003

Antallet af medlemmer for Rolletildelinger og Ressourcetildelinger viser forkerte værdier, når det overskrider den maksimale visningsgrænse, der er angivet i egenskaben.


OCTCR56A585485

Når en rolle tilbagekaldes, genberegner driveren til rolle- og ressourcetjenester roller for alle brugere i en container, herunder nedarvede roller, hvilket fører til problemer med ydeevnen.

BEMÆRK!Hvis du vil sikre, at ydeevnen for driveren til rolle- og ressourcetjenester ikke påvirkes, når du tilbagekalder en rolle, skal du oprette en brugerdefineret politik for hændelsestransformation og angive attributten skip-processing til sand. Derved deaktiveres genberegningshandlinger under tilbagekaldelse eller tildeling af roller. Hvis du springer genberegninger over, kan det dog medføre, at rollen ikke tilbagekaldes helt, så status bliver kører. Sørg for at angive skip-processing til falsk igen efter tilbagekaldelsen.


OCTCR56A585680

Attributter med en enkelt værdi for et brugerobjekt kan ikke redigeres, selvom de er angivet som Redigerbare attributter i Indstillinger for tilpasning.


OCTCR56A587004

Siden Andres tilladelse viser ikke Udløbsdato i vinduet med rolleoplysninger.


OCTCR56A627092

Identity Manager kan ikke sende e-mails, når politikker indeholder handlingen <do-send-email-from-template> eller <do-send-email> med kundemeddelelse angivet som HTML i meddelelsesfeltet i <use-html>-tags.


OCTCR56A627201

Overvågningshændelser fra Identity Applications kan ikke sendes til Sentinel på grund af et forbindelsesproblem.


OCTCR56A639081

Attributten DirXML-PasswordSyncStatus for en bruger ændres fra 0004: SUCCESS til 0005: PENDING, når flere brugere føjes til eDirectory på én gang.


OCTCR56A646136

Formulargeneratoren fungerer ikke uden internetadgang.


OCTCR56A647072

Attributter med en enkelt værdi for brugerdefinerede objekter kan ikke redigeres.

Installation og opgradering

OCTCR56A674108

Identity Manager 4.9-containere håndterer ikke tidszoner korrekt, hvilket resulterer i, at logge og spor viser tidsstempler i UTC i stedet for lokal tid.

6.0 Installation af OpenText Identity Manager 24.4 (v4.10)

Denne version indeholder Advanced Edition og Standard Edition i en enkelt ISO-fil. Før du downloader installationsfilerne, skal du forstå, hvilke funktioner der er tilgængelige med de enkelte udgaver, og mulighederne for at downloade produktets komponenter. Du kan finde oplysninger om de funktioner, der understøttes af hver udgave, og hvilke funktioner der er indeholdt i hver udgave, i Oversigt og planlægningsvejledning til OpenText™ Identity Manager CE 24.4 (v4.10).

6.1 Download af OpenText Identity Manager

Når du har købt OpenText Identity Manager 24.4 (v4.10), skal du logge på portalen Software License and Download og følge det link, der giver dig mulighed for at downloade softwaren. Følgende filer indeholder OpenText Identity Manager-komponenterne:

Filnavn

Beskrivelse

Identity_Manager_4.10.0_Linux.iso

Indeholder Identity Manager Server (Identity Manager Engine, Remote Loader, Fan-Out Agent, OpenText Identity Console), Identity Applications og Identity Reporting.

Identity_Manager_4.10.0_RL_Linux.iso

Indeholder Identity Manager Remote Loader til Linux.

Identity_Manager_4.10.0_Containers.tar.gz

Indeholder de enkelte containerafbildninger til Identity Manager Engine, Remote Loader, Fanout Agent, ActiveMQ, PostgreSQL, Form Renderer, OSP, Identity Applications, Identity Reporting, SSPR og OpenText Identity Console.

Identity_Manager_4.10.0_Windows.iso

Indeholder Identity Manager Server (Identity Manager Engine, Remote Loader, Fan-Out Agent og Identity Console), Identity Applications og Identity Reporting.

Identity_Manager_4.10.0_RL_Windows.iso

Indeholder 64-bit og .NET Remote Loader til Windows.

Identity_Manager_4.10.0_Designer_Linux.tar.gz

Indeholder Designer til Linux-platforme.

Identity_Manager_4.10.0_Designer_Windows.zip

Indeholder Designer til Windows-platforme.

Identity_Manager_4.10.0_Designer_MacOSX.dmg

Indeholder Designer-filer til macOS Sonoma.

SentinelLogManagementForIGA8.7.0.0.tar.gz

Indeholder Sentinel Log Management til Identity Governance and Administration (IGA).

Denne installation understøttes kun på Linux.

acdi_v24.4.zip

Indeholder Audit, Compliance & Data Intelligence (inkluderer ACDI-driver, ACDI Monitor-pakker og ACDI Workflow Monitor-pakke).

VIGTIGT!

6.2 Lokalisering af de eksekverbare filer og standardinstallationsstierne

Eksekverbare filer og standardinstallationsstier på Linux

OpenText Identity Manager-komponent

Placering af den eksekverbare fil i ISO

Standardinstallationssti

Identity Manager Server (indeholder Identity Manager Engine, Remote Loader, Fan-Out Agent, OpenText Identity Console)

install.sh på den tilsluttede placering

  • Engine: /opt/novell/eDirectory/lib/dirxml

  • Remote Loader: /opt/novell/dirxml/bin/x86_64

  • Fanout Agent: /opt/novell/dirxml/fanoutagent

  • OpenText Identity Console: /opt/novell/eDirAPI/sbin/

Identity Applications (Identity Manager Dashboard and Administration Interface, Brugerprogram, Driver til rolle- og ressourcetjeneste, Driver til brugerprogram, Hjælpeværktøj til opdatering af konfiguration, One SSO Provider, Self Service Password Reset)

install.sh på den tilknyttede placering

  • Identity Applications: /opt/netiq/idm/apps

  • User Application: /opt/netiq/idm/apps/UserApplication

  • Configuration Update Utility: /opt/netiq/idm/apps/configupdate

  • Form Renderer: /opt/netiq/idm/apps/sites

  • NGINX: /opt/netiq/common/nginx

Designer til OpenText Identity Manager

/designer/packages

/root/designer

Identity Reporting

install.sh på den tilknyttede placering

/opt/netiq/idm/apps/IDMReporting

Password Management-komponent

./install.sh i biblioteket /sspr fra den tilsluttede placering

/opt/netiq/idm/apps/sspr

Sentinel Log Management til IGA

./install.sh i biblioteket /SentinelLogManagementforIGA for filen SentinelLogManagementForIGA8.7.0.0.tar.gz

/opt/novell/sentinel

Eksekverbare filer og standardinstallationsstier på Windows

Identity Manager-komponent

Placering af den eksekverbare fil i ISO

Standardinstallationssti

Identity Manager Server (indeholder Identity Manager Engine, Remote Loader, Fan-Out Agent)

install.exe, der findes i \<iso tilsluttet placering>\IdentityManagerServer\

  • Engine: C:\netiq\idm

  • Remote Loader: C:\netiq\idm\RemoteLoader

  • Fanout Agent: C:\netiq\idm\FanoutAgent

Identity Applications (Identity Manager Dashboard and Administration Interface, Brugerprogram, Driver til rolle- og ressourcetjeneste, Driver til brugerprogram, Hjælpeværktøj til opdatering af konfiguration, One SSO Provider, Self Service Password Reset)

install.exe, der findes i \<iso tilsluttet placering>\IdentityApplications\

  • Identity Applications: C:\netiq\idm\apps\

  • Brugerprogram: C:\netiq\idm\apps\UserApplication

  • Configuration Update Utility: C:\netiq\idm\apps\configupdate

  • Form Renderer: C:\netiq\idm\apps\sites

  • NGINX: C:\netiq\common\nginx

Designer til OpenText Identity Manager

install.exe, der findes i mappen \designer_install\ for filen Identity_Manager_4.10.0_Designer_Windows.zip

C:\netiq\

Identity Reporting

install.exe, der findes i \<iso tilsluttet placering>\IdentityReporting\

C:\netiq\idm\apps\IdentityReporting

Password Management-komponent

install.exe, der findes i <iso tilsluttet placering>\common\sspr

C:\netiq\idm\apps\common\sspr

6.3 Installation af produktet

Afhængigt af den udgave, du installerer, skal du gennemse oplysningerne fra en af følgende ressourcer:

7.0 Opgradering til OpenText Identity Manager 24.4 (v4.10)

Du kan opgradere direkte til OpenText Identity Manager 24.4 (v4.10) fra Identity Manager version 4.7.5, 4.8.x (hvor x er 0, 1, 2, 3, 4, 5, 6 og 7) og 4.9.x.

Før du starter opgraderingen, skal du gennemse oplysningerne i produktbemærkningerne for din aktuelle version.

Du kan finde flere oplysninger om opgradering af OpenText Identity Manager under Upgrading OpenText Identity Manager (Opgradering af OpenText Identity Manager) i OpenText™ Identity Manager CE 24.4 (v4.10) Install and Upgrade Guide for Linux (OpenText™ Identity Manager CE 24.4 (v4.10) – Installations- og opgraderingsvejledning til Linux) eller Upgrading OpenText Identity Manager (Opgradering af OpenText Identity Manager) i OpenText™ Identity Manager CE 24.4 (v4.10) Install and Upgrade Guide for Windows (OpenText™ Identity Manager CE 24.4 (v4.10) – Installations- og opgraderingsvejledning til Windows).

7.1 Opgradering fra Identity Manager version 4.9.x, 4.8.x og 4.7.5

I følgende tabel vises de komponentbaserede opgraderingsstier til Identity Manager version 4.9.x, 4.8.x og 4.7.5:

Komponent

Basisversion

Opgraderet version

Identity Manager Engine

4.9.x, 4.8.x, 4.7.5

  1. Opgrader operativsystemet til en understøttet version.

  2. Opgrader Identity Vault til 24.4 (v9.3).

  3. Opgrader Identity Manager Engine til 4.10.

Remote Loader/Fanout Agent

4.9.x, 4.8.x, 4.7.5

Opgrader til 4.10 Remote Loader/Fanout Agent.

Designer


Installer Designer 24.4 (v4.10).

Identity Applications

4.9.x, 4.8.x, 4.7.5

Før du opgraderer Identity Applications, skal du sikre, at Identity Vault og Identity Manager Engine er opgraderet til henholdsvis 24.4 (v9.3) og 4.10.

  1. Opgrader operativsystemet til en understøttet version.

  2. Stop Tomcat.

  3. Opgrader databasen til en understøttet version. Du kan finde de understøttede databaseversioner under Systemkrav til OpenText™ Identity Manager CE 24.4 (v4.10).

  4. (Betinget) Hvis SSPR er installeret på en separat server, skal du opgradere komponenten til version 4.8.0.1.

  5. Opdater driveren til brugerprogrammet og driverpakkerne til rollerne og ressourcerne ved hjælp af Designer.

  6. Opgrader Identity Applications til 24.4 (v4.10).

  7. Start Tomcat.

Identity Reporting

4.9.x, 4.8.x, 4.7.5

Før du opgraderer Identity Reporting, skal du sikre, at Identity Vault, Identity Manager Engine og Identity Applications er opgraderet til henholdsvis 24.4 (v9.3), 4.10 og 24.4 (v4.10).

  1. Opgrader operativsystemet til en understøttet version.

  2. Opgrader databasen til en understøttet version. Du kan finde flere oplysninger om de understøttede databaseversioner under Systemkrav til OpenText™ Identity Manager CE 24.4 (v4.10).

  3. Opgrader SLM til IGA til en understøttet version.

  4. Opdater driverpakkerne for dataindsamlingstjenester og administreret tjenestegateway.

  5. Opgrader Identity Reporting til 24.4 (v7.4).

  6. (Betinget) Opret en datasynkroniseringspolitik på siden for Identity Manager-dataindsamlingstjenester.

  7. Start Tomcat.

Før du starter opgraderingen, skal du gennemse oplysningerne i produktbemærkninger for din version på siden med dokumentation.

7.2 Opgradering til Advanced Edition

OpenText leverer følgende opgraderingsstier til opgradering til OpenText Identity Manager 24.4 (v4.10) Advanced Edition fra en tidligere Advanced Edition eller Standard Edition:

  • Identity Manager 4.7.5, 4.8.x og 4.9.x Advanced Edition til 24.4 (v4.10) Advanced Edition

  • Identity Manager 4.7.5, 4.8.x og 4.9.x Standard Edition til 24.4 (v4.10) Advanced Edition på en af følgende måder:

    • Fra Identity Manager 4.7.5, 4.8.x og 4.9.x Standard Edition til 24.4 (v4.10) Standard Edition og derefter til 24.4 (v4.10) Advanced Edition

    • Fra Identity Manager 4.7.5, 4.8.x og 4.9.x Standard Edition til 24.4 (v4.10) Advanced Edition og derefter til 24.4 (v4.10) Advanced Edition

7.3 Opgradering til Standard Edition

Du kan opgradere til OpenText Identity Manager 24.4 (v4.10) Standard Edition fra Identity Manager 4.7.5, 4.8.x og 4.9.x Standard Edition. Du kan finde en opgraderingsvejledning i Quick Start Guide for Installing and Upgrading OpenText™ Identity Manager CE 24.4 (v4.10) Standard Edition (Lynvejledning til installation og opgradering af OpenText™ Identity Manager CE 24.4 (v4.10) Standard Edition).

OpenText Identity Manager 24.4 (v4.10) Standard Edition leverer fortsat understøttelse af følgende rapporter:

  • Godkendelse af bruger

  • Godkendelse af server

  • Databasestatistikker

  • Ændring af adgangskode via selvbetjening

  • Nulstilling af adgangskode

  • Aktuel tilstand for rapport om Identity Vault-drivertilknytning

  • Aktuel tilstand for rapport om Identity Vault-bruger

  • Oversigt over hændelser for ændring af brugeradgangskode

    Du kan finde flere oplysninger i OpenText™ Identity Manager CE 24.4 (v4.10) Administrator’s Guide to Identity Reporting (OpenText™ Identity Manager CE 24.4 (v4.10) – Administratorvejledning i design af Identity Reporting).

    VIGTIGT!Hvis du vil bruge rapporter, skal du importere de seneste rapportdefinitioner til Identity Reporting. Log på programmet Reporting, og brug siden Download i programmet til at downloade rapporterne.

8.0 Kendte problemer

OpenText bestræber sig på at sikre, at vores produkter leverer kvalitetsløsninger til din virksomheds softwarebehov. Følgende problemer undersøges i øjeblikket. Hvis du har brug for yderligere hjælp med et problem, kan du kontakte teknisk support.

Du kan se listen over kendte problemer i Designer ved at gå til Produktbemærkninger til OpenText™ Identity Manager CE 24.4 (v4.10) Designer.

8.1 Problem med Ellucian Banner-driver efter opgradering

Problem: Integrationsmodulet til Banner fra Ellucian mislykkes, fordi det er inkompatibelt med Jetty-biblioteker, der leveres med OpenText Identity Manager 24.4 (v4.10).

Løsning: Hvis du har installeret driveren, anbefaler vi at bruge den med Remote Loader 4.9.

8.2 Der ses fejl i tilknytningsværktøjet i Catalina-logfiler for WFCEF

Problem: Mens du opgraderer Identity Application til 4.10, kan du muligvis se lignende fejl i tilknytningsværktøjet i Catalina-logfilerne.

com.netiq.logging.log4j2.Log4jLogger.addAppender Fejl under tilføjelse af tilknytningsværktøjet WFCEF til logger com.microfocus

com.netiq.logging.log4j2.Log4jLogger.addAppender Fejl under tilføjelse af tilknytningsværktøjet WFCEF til logger com.sssw

com.netiq.logging.log4j2.Log4jLogger.addAppender Fejl under tilføjelse af tilknytningsværktøjet WFCEF til logger com.novell

com.netiq.logging.log4j2.Log4jLogger.addAppender Fejl under tilføjelse af tilknytningsværktøjet WFCEF til logger workflow.log

com.netiq.logging.log4j2.Log4jLogger.addAppender Fejl under tilføjelse af tilknytningsværktøjet WFCEF til logger com.netiq

Dette sker, når du konfigurerer overvågning, før du opgraderer Identity Applications.

[OCTCR56A679501]

Løsning:

  1. Gå til følgende mapper:---

    • Linux: /opt/netiq/idm/apps/tomcat/conf

    • Windows: C:\NetIQ\IDM\apps\tomcat\conf

    Skriv kommentarer til følgende poster fra filen ism-configuration.properties:

    workflow.logging.wfs.definition.workflow.log = {\"name\":\"workflow.log\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}

    workflow.logging.wfs.definition.com.novell = {\"name\":\"com.novell\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}

    workflow.logging.wfs.definition.com.netiq = {\"name\":\"com.netiq\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}

    workflow.logging.wfs.definition.com.sssw = {\"name\":\"com.sssw\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}

    workflow.logging.wfs.definition.com.microfocus = {\"name\":\"com.microfocus\",\"level\":\"INFO\",\"additivity\":true,\"appenderRefs\":[\"WFCEF\"]}

  2. Genstart Tomcat-tjenester.

8.3 Godkendelsesrapporter genereres ikke på Sentinel efter opgradering

Problem: Efter opgraderingen af OpenText Identity Manager til version 24.4 (v4.10) genereres rapporterne Godkendelse af bruger og Godkendelse af server ikke på Sentinel. Dette problem er observeret på SUSE Linux Enterprise Server 15 SP5.

[OCTCR56A655281]

Løsning: Slet den eksisterende politik for datasynkronisering i Identity Manager Data Collection Service (idmdcs) og Sentinel Log Management til IGA, og opret derefter en ny. Du kan finde flere oplysninger om, hvordan du opretter en politik for datasynkronisering, i Administratorvejledning til Identity Reporting.

8.4 Der rapporteres en fejl i OpenText eDirectory-logfilen efter opgradering

Problem: Efter opgradering af OpenText Identity Manager fra version 4.9 til 24.4 (v4.10) kan brugere støde på følgende fejl i filen ndsd.log:

Indlæsning mislykkedes:for lib/opt/novell/eDirectory/lib64/nds-modules/libdxevent.so.3.so,error lib/opt/novell/eDirectory/lib64/nds-modules/libdxevent.so.3.so: kan ikke åbne delt objektfil: Der findes ikke sådan en fil eller mappe,errno 2

Dette problem er observeret i All-in-One-serveropsætningen til OpenText Identity Manager på Linux. [OCTCR56A639009]

Løsning: Fejlen påvirker ikke funktionaliteten. Du kan ignorere den.

8.5 En fejl under ikke-rodinstallation af program

Problem: Når du installerer OpenText Identity Manager-programmet, kan ikke-rodbrugere støde på følgende fejl i filen idminstall.log:

novell-edirectory-xdaslog-9.3.0.0000-1error: lsetfilecon: (/opt/novell, system_u:object_r:usr_t:s0) Operation not permittederror: Plugin selinux: hook fsm_file_prepare failed########################################error: unpacking of archive failed on file /opt/novell: cpio: (error 0x2)error: novell-edirectory-xdaslog-9.3.0.0000-169.x86_64: install failed

Dette sker, når udpakningen af novell-edirectory-xdaslog-<version> RPM på placeringen /opt/novell mislykkes, fordi en ikke-rodbruger ikke har den nødvendige adgang til denne mappe.[OCTCR56A647216]

Løsning: Fejlen påvirker ikke funktionaliteten. Du kan ignorere den.

8.6 En fejl rapporteres i PostgreSQL-startloggen

Problem: Når du konfigurerer komponenterne Identity Applications og Identity Reporting i PostgreSQL-databasen, kan brugerne støde på følgende fejl i startloggene:
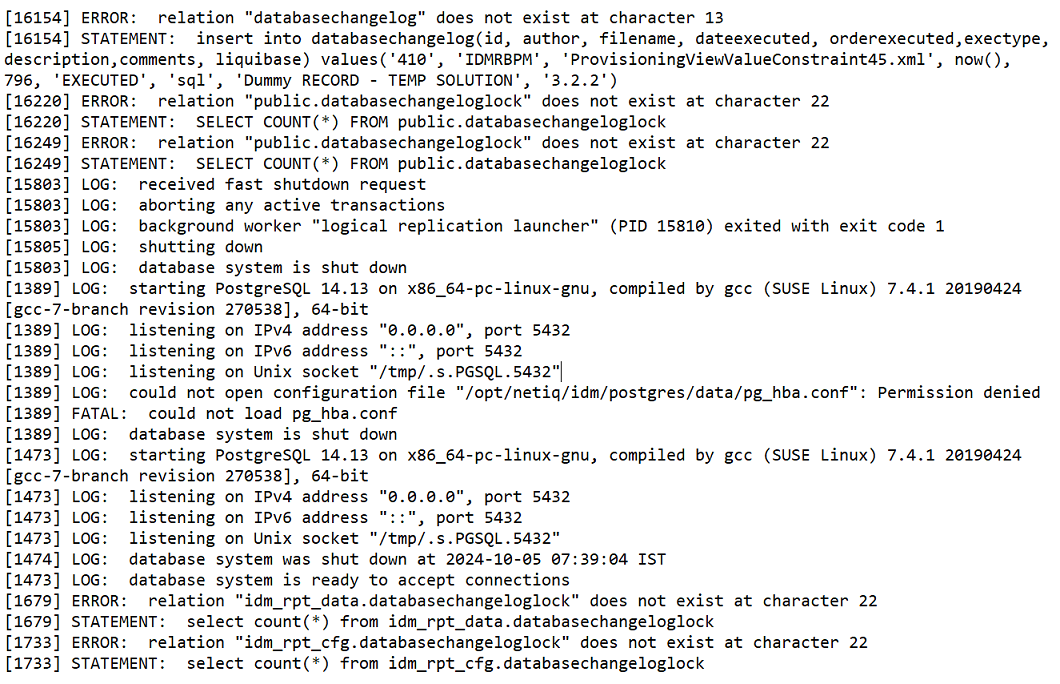
[OCTCR56A662182]

Løsning: Fejlen påvirker ikke funktionaliteten. Du kan ignorere den.

8.7 En fejl rapporteres i opgraderingslogfilen

Problem: Efter opgradering af OpenText Identity Manager til 24.4 (v4.10) kan brugere støde på følgende SSPR-relaterede fejl i filen idmupgrade.log:

ERROR password.pwm.util.cli.MainClass - 5083 ERROR_ENVIRONMENT_ERROR (der kan ikke oprettes et aktivt miljø: fil for indstillingen 'outputFile' på '/opt/netiq/idm/apps/sspr/sspr_data/SSPRConfiguration.xml' findes allerede)

[OCTCR56A662286]

Løsning: Disse fejl påvirker ikke SSPR-funktionaliteten. Du kan ignorere den.

8.8 En fejl rapporteres i Catalina-logfilen

Problem: Efter installation eller opgradering til OpenText Identity Manager 24.4 (v4.10) kan brugere støde på en fejl, når de starter Tomcat. Fejlen rapporteres i logfilen catalina.out.

[RPT-KERNE] Fejl under validering af rapportkonfiguration schema.com.netiq.persist.PersistenceException: java.lang.RuntimeException: Standardskemanavnet idm_rpt_cfg kan ikke bruges på Microsoft SQL Server, fordi logonskemaet for den aktuelle bruger (dbo) er anderledes, og MSSQL ikke understøtter angivelse af standardskemaet pr. session.

Dette problem opstår, når Identity Manager-programmet og Identity Reporting er konfigureret i en distribueret serveropsætning på MS SQL 2019-databasen. [OCTCR56A667011]

Løsning: Fejlen påvirker ikke funktionaliteten. Du kan ignorere den.

8.9 Kommandolinjeværktøjet DirXML viser en fejl efter opgradering

Problem: Efter opgradering af OpenText Identity Manager til version 24.4 (v4.10) kan brugere støde på følgende LDAP-fejl, når de starter kommandolinjeværktøjet DirXML:

Forbindelse tabt, mens der blev ventet på resultater fra 10.71.142.57:636 (91) Forbindelsesfejl javax.net.ssl.SSLException: Uventet fejl: java.security.InvalidAlgorithmParameterException: trustAnchors-parameteren skal være non-emp

Dette problem opstår, når OpenText Identity Manager er konfigureret til at fungere i FIPS-aktiveret tilstand. [Problem: OCTCR56A669101]

Løsning: Fejlen påvirker ikke funktionaliteten. Du kan ignorere den.

8.10 En fejl under opgradering af SSPR med Identity Applications

Problem: Hvis Identity Applications og SSPR (Self-Service Password Reset) er på den samme server, kan brugerne støde på en IO-handlingsfejl under opgraderingen af SSPR-tjenesten. Denne fejl kan opstå under opgradering fra version 4.8.x til 24.4 (v4.10) på Linux. [OCTCR56A670098]

Løsning: Fejlen påvirker ikke funktionaliteten. Du kan ignorere den.

8.11 Ugyldigt format for nøglefil: En fejl under opgradering

Problem: Under opgradering af OpenText Identity Manager i FIPS-aktiveret tilstand kan brugere støde på følgende fejl, når de importerer certifikatet for offentlig reCAPTCHA-nøgle til nøglefilen:

keytool error: java.io.IOException: Ugyldigt format for nøglefil

[Problem: OCTCR56A671139]

Løsning: Importér certifikatet for offentlig nøgle fra filen cacerts til idm.bcfks-nøglefilen ved hjælp af følgende kommando:

keytool -importkeystore -srckeystore /opt/netiq/common/jre/lib/security/cacerts -srcstorepass changeit -srcstoretype BCFKS -destkeystore /opt/netiq/idm/apps/tomcat/conf/idm.bcfks -deststorepass novell -deststoretype BCFKS -providerclass org.bouncycastle.jcajce.provider.BouncyCastleFipsProvider -providerpath $CLASSPATH --noprompt

8.12 Der vises en fejl under opgradering af Identity Manager-programmet

Problem: Under opgradering af OpenText Identity Manager-programmet i FIPS-aktiveret tilstand kan brugere støde på følgende undtagelse på Linux og Windows:

LDAPException: Fejl under konfiguration af LDAP SSL/TLS. (82) Lokal Errorjava.security.KeyStoreException: BCFKS blev ikke fundet

[Problem: OCTCR56A670109]

Løsning: Fejlen påvirker ikke funktionaliteten. Du kan ignorere den.

8.13 Windows Installer viser en fejl

Problem: Efter installation af OpenText Identity Manager 24.4 (v4.10)-komponenter vises følgende fejl, når Tomcat startes: SEVERE [main] org.apache.catalina.util.LifecycleBase.handleSubClassException Komponenten [Connector["ajp-nio-<IP_address>-8010"]] kunne ikke startes

Dette problem opstår under en ny installation og efter opgradering til OpenText Identity Manager 24.4 (v4.10). [Problem: OCTCR56A607041]

Løsning: Det medfører ikke tab af funktionalitet. Men hvis du vil løse problemet, skal du slette følgende linje i filen server.xml:

<Connector port="8010" protocol="AJP/1.3" redirectPort="8543"/>

Filen server.xml er tilgængelig under C:\NetIQ\idm\apps\tomcat\conf

8.14 Egenskaberne dirxml_remote og RLConsole viser den forældede produktversion

Problem: Når du installerer eller opgraderer Remote Loader via Identity_Manager_4.10.0_RL_Windows.iso eller Identity_Manager_4.10.0_RL_Linux.iso, vil du måske bemærke, at Produktversion ikke ændres i vinduet Egenskaber for dirxml_remote. Den vises stadig som 4.8.0.0. Det samme problem kan ses i egenskaberne for RLConsole. [Problem: OCTCR56A608072]

Løsning: Det har ingen indflydelse på funktionaliteten i Remote Loader. Du kan tjekke Filversion i det samme vindue for at kontrollere, om Remote Loader er installeret korrekt.

8.15 OpenText Identity Manager afspejler ikke ændringer, der er foretaget af indstillingen Brug SMTP TLS i OpenText Identity Console

Problem: Hvis du under konfiguration af en e-mailserver i OpenText Identity Console aktiverer eller deaktiverer attributten notSMTPUseTLS for standardmeddelelsesskabelonen i trævisningen, er den samme værdi muligvis ikke tilgængelig på siden E-mailbaseret godkendelse i Identity Manager. Men valget gemmes, og e-mailserveren opdateres på baggrund af din indstilling.

Denne afvigelse opstår, fordi LDAP-attributten notfSMTPUseTLS opdateres anderledes i Identity Applications og OpenText Identity Console. Når du foretager ændringen i OpenText Identity Console, opdateres attributten direkte. Men hvis du ændrer værdien Brug SMTP TLS under Indstillinger for udgående post på siden E-mailbaseret godkendelse i OpenText Identity Manager, opdateres egenskaben com.netiq.rbpm.smtp.tls i filen ism-configuration.properties. Men den værdi, du vælger i OpenText Identity Console, anvendes stadig, også selvom den ikke vises på siden E-mailbaseret godkendelse i OpenText Identity Manager. [Problem: OCTCR56A585739]

Løsning: For at sikre en ensartet funktionsmåde kan du ændre værdien for Brug SMTP TLS i indstillingen Indstillinger for udgående post på siden E-mailbaseret godkendelse i Identity Manager på baggrund af den værdi, du vælger i Identity Console.

8.16 Knapper for organisationsdiagrammet for relationer på niveau 2 eller højere i hierarkiet mangler

Problem: For en relation på niveau 2 eller højere viser organisationsdiagrammet ikke indstillingerne for at vælge en relation til visning, navigere til næste tekstniveau i relationshierarkiet, sende e-mails og se flere oplysninger om den pågældende enhed. Dette problem opleves, når den hierarkiske dybde i Generelle indstillinger er angivet til niveau 2 (eller højere). [Problem: OCTCR56A585426]

Løsning: Hvis du vil have vist knapperne for organisationsdiagrammet for relationer på niveau 2 (eller højere), skal du søge efter brugeren/enheden på niveau 2 i organisationsdiagrammet.

8.17 Remote Loader rapporterer ugyldig adgangskode til driverobjekt efter opgradering

Problem: Når du har opgraderet Remote Loader til version 24.4 (v4.10) i Windows, kan der ikke oprettes forbindelse til Active Directory-driveren ved hjælp af den grundlæggende godkendelsesadgangskode. [Problem: OCTCR56A584022]

Løsning: Når du har opgraderet Identity Manager til 24.4 (v4.10), skal du udføre følgende trin:

  1. Stop forekomsten af Remote Loader på Remote Loader-serveren.

  2. Nulstil adgangskoden til driverobjektet og adgangskoden til Remote Loader.

  3. Start forekomsten af Remote Loader for Active Directory-driveren.

8.18 Observeret fejl: Ny konfiguration af StatusLogger mislykkedes i Catalina-logfil

Problem: Når du har installeret OpenText Identity Manager 24.4 (v4.10) i Windows, kan du støde på følgende fejl i catalina.out-logfiler:

FEJL Ny konfiguration af StatusLogger mislykkedes: Der blev ikke fundet en konfiguration til '<xxxxxxxx>' ved 'null' i 'null'

[Problem: OCTCR56A584800]

Løsning: Fejlen påvirker ikke funktionaliteten. Du kan ignorere den.

8.19 Problemer med formulargenerator

Du kan muligvis støde på følgende problemer, når du arbejder med JSON-formularer i formulargeneratoren:

Meddelelser om feltvalidering er ikke tydelige nok

Problem: Meddelelser om validering af formularfelter giver brugere besked, når de angiver en ugyldig eller uaccepteret værdi i et felt. Disse meddelelser består typisk af et nøgle/værdi-par, hvor værdien skal kunne ses af brugeren. Men i denne version vises der nøgler i formularfelterne i stedet for de tilknyttede værdier. Hvis du f.eks. angiver en ugyldig e-mailadresse, vises invalid_email i stedet for E-mail skal være en gyldig e-mail.

[Problem: OCTCR56A598009]

Løsning: Sådan tilføjer du meddelelserne på engelsk:

  1. Start formulargeneratoren.

  2. Klik på ikonet Lokalisering.

  3. Klik på Engelsk for at udvide det.

  4. Tilføj et efterstillet komma og et nøgle/værdi-par for meddelelserne på sidste linje.

    Skriv for eksempel

    {
    "Submit": "",
    "error": "Please fix the following errors before submitting.", 
    "invalid_date": "{{field}} is not a valid date.", 
    "invalid_email": "{{field}} must be a valid email.", 
    "invalid_regex": "{{field}} does not match the pattern {{regex}}.", 
    "mask": "{{field}} does not match the mask.", 
    "max": "{{field}} cannot be greater than {{max}}.", 
    "maxLength": "{{field}} must be shorter than {{length}} characters.", 
    "min": "{{field}} cannot be less than {{min}}.", 
    "minLength": "{{field}} must be longer than {{length}} characters.", 
    "next": "Next", 
    "pattern": "{{field}} does not match the pattern {{pattern}}", 
    "previous": "Previous", 
    "required": "{{field}} is required"
    }
  5. Klik på Gem.

Formulargenerator fryser, når du ruller

Problem: Formulargeneratoren fryser nogle gange, når du ruller gennem JSON-formularerne i visningerne Form JSON og JS Editor. Dette problem kan opstå i to scenarier:

  • Når du arbejder med en JSON-formular, der indeholder mange funktioner og metoder.

  • Når skærmopløsningen afviger fra den værdi, der anbefales af systemet.

[Problem: OCTCR56A602415]

Løsning: Der findes ingen løsning. Du kan genstarte formulargeneratoren.

Knapkomponenten virker ikke

Problem: Når du har opgraderet til Designer 4.9, virker knapkomponenten i JSON-formularer ikke for godkendelses- og anmodningshandlinger. [Problem: OCTCR56A604329]

Løsning: Udfør følgende trin:

  1. Gå til fanen Vis for knapkomponenten.

  2. Kopiér den logik, der er angivet i felterne Anmodningslogik for knap eller Godkendelseslogik for knap.

  3. Skift Handling til brugerdefineret.

  4. Angiv den logik, du har kopieret i Trin 2.

  5. Klik på Gem.

Problemer med trækomponent

Du kan muligvis støde på følgende problemer med trækomponenten i formulargeneratoren:

  • I felterne vises en ikke-matrixbaseret valideringsfejl i formularen Eksempel. Denne fejl opstår, når trækomponenten er angivet til at vise en standardværdi. Du kan ikke sende formularen, før du har løst valideringsfejlen. [Problem: OCTCR56A585664]

    Du kan løse fejlen ved at ændre standardværdien med id'et for det pågældende felt i visningen Form JSON.

  • Udvidelsesfunktionaliteten for en trækomponent virker ikke som forventet. I formularen Eksempel kan du ikke udvide eller vælge en undercontainer.

  • Når du vælger en container eller undercontainer, vises værdien for dn i feltet i stedet for navn.

    Følgende Data Source Raw JSON er eksempeldata fra trækomponenten:

    { "dn": "unique id", "name": "container data", "data": "any meta-data attached with the container", "subContainers": [ { "dn": "id1", "name": "container data1", "icon": "glyphicon glyphicon-cloud" }, { "dn": "id2", "name": "container data2", "data": "any meta-data attached with the container", "subContainers": [ { "dn": "id3", "name": "container data3", "icon": "glyphicon glyphicon-cloud" } ] } ] }

    Når du vælger indstillingen container data i eksemplet, vises unique id i feltet i stedet for container data. [Problem: OCTCR56A603396]

9.0 Sådan kontakter du OpenText

Hvis du har specifikke produktproblemer, kan du kontakte OpenText Support på https://www.microfocus.com/support-and-services/.

Du kan finde yderligere tekniske oplysninger eller råd i flere kilder: